
核心摘要
10 月 30 日凌晨,幣安在 XRP Ledger、以太坊、波場、Arbitrum、比特幣等多條鏈上的熱錢包相繼被轉空,官方預計總影響約 63 億美元,是 2025 年 2 月 Bybit 案(14.6 億美元)的 4 倍多,重新整理加密行業單起被盜紀錄。幣安初步調查指向一名 DevOps 工程師的膝上型電腦被攻破,攻擊者藉此訪問服務容器並提交了未經授權的提現。
從熱錢包失守到 Tether 凍結首個攻擊者地址,中間隔了 37 分鐘。凍結令此後沿資金鍊逐級追趕,最驚險的一跳只差 36 秒。各方合計凍結約 30 億美元,Arbitrum 安全委員會以鏈級許可權從攻擊者地址轉走約 3,050 萬美元資產;但截至 20:00,攻擊者仍控制約 50.56 萬枚 ETH 與約 6.31 億枚 TRX,合計約 13.4 億美元,這部分資產沒有任何發行方可以凍結。
63 億官方預計總影響(美元)
約 30 億各方合計凍結(美元)
37 分鐘被盜至首次凍結
13.4 億仍在攻擊者手中(美元)
核心發現
- 攻擊提前約 18 小時佈置。觸發攻擊的地址 0x7C86…5CA0 由 Tornado Cash 注資,10 月 29 日 10:28 部署首個合約,當晚 21:51 至 22:24 四次測試呼叫。
- 50 個預籤授權,只有 1 個生效。04:20:59 的 EIP-7702 授權交易一次塞入 50 個由 Binance 14 簽名、nonce 連續的授權,只有與當時賬戶 nonce 吻合的一個生效;08:10:35,幣安從 Binance 14 自身發交易撤銷了委託。
- 37 分鐘內 7.29 億 USDT 被換走。攻擊者在凍結前折價拋售、抵押 Aave 借出 19,762 枚 ETH、沿接力鏈逐級下傳,多個地址的最後一筆轉出只比凍結早 36 至 84 秒。
- Arbitrum 罕見動用鏈級許可權。08:18:20,一筆無需攻擊者簽名的 0x65 型別交易,把 74,559,805 枚 ARB 轉入安全委員會凍結地址。
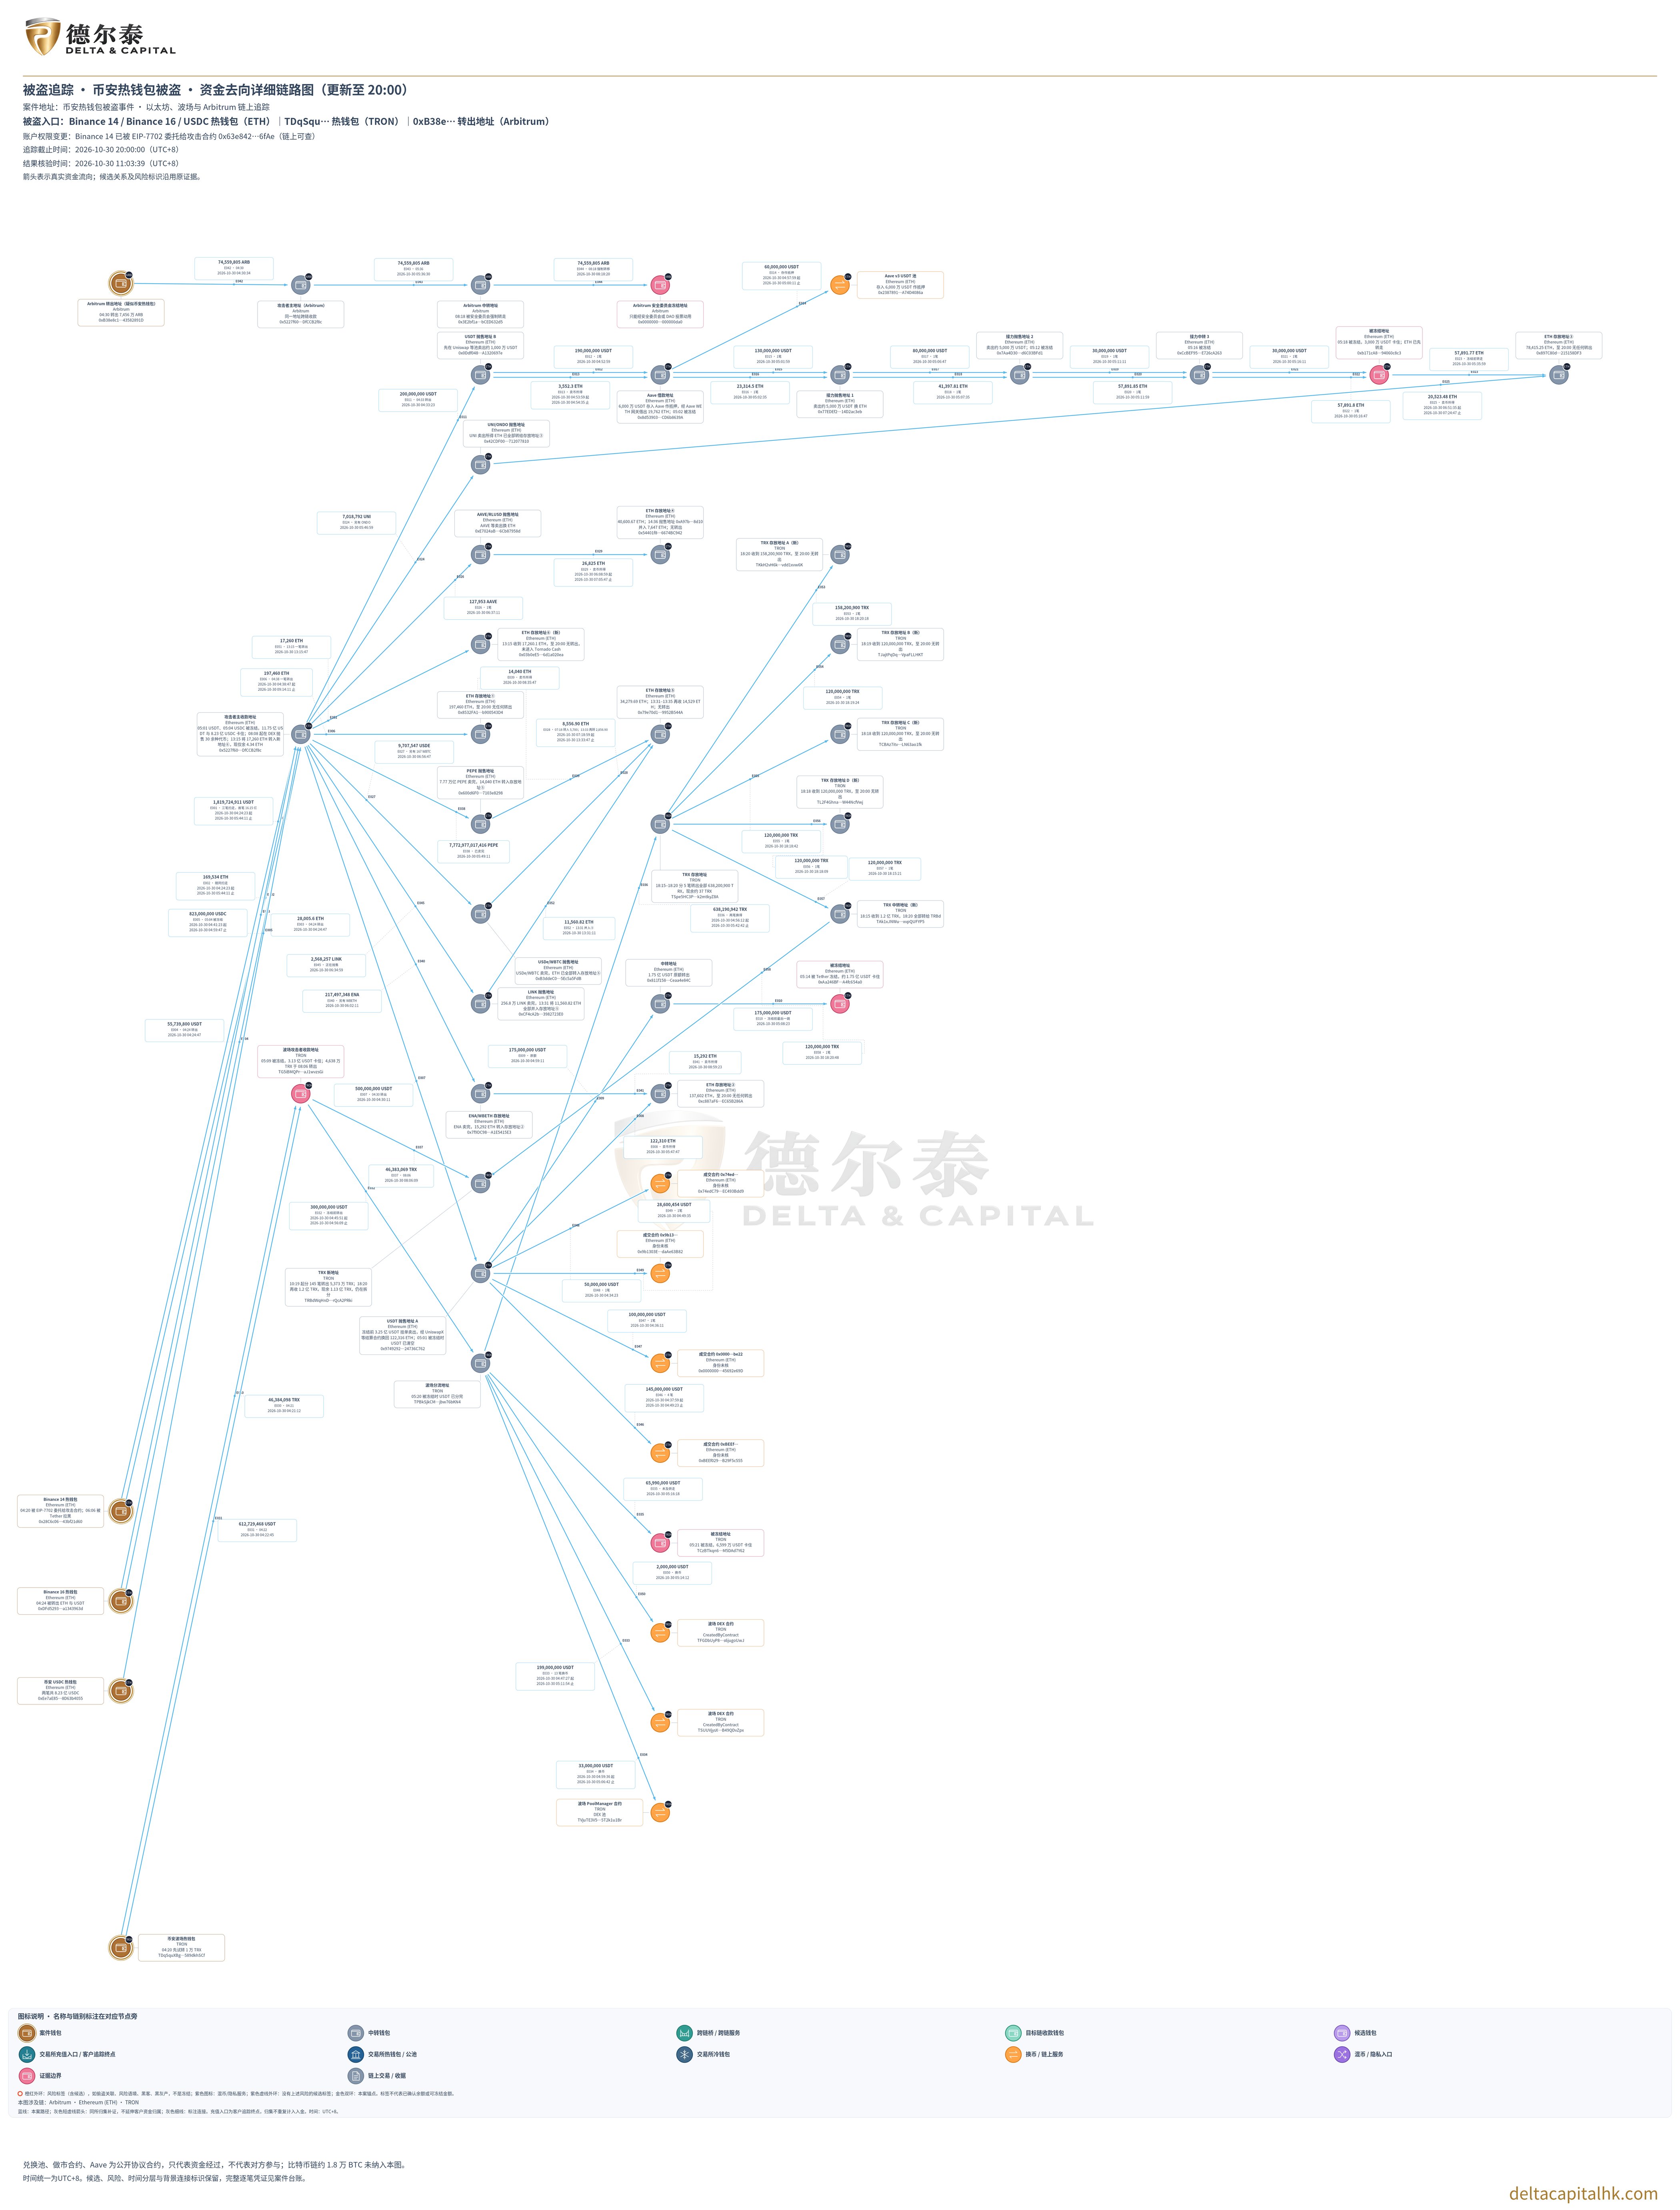
- 以太坊資金向 6 個存放地址集中。截至 20:00,前三大存放地址合計 413,477 枚 ETH 自入賬起沒有任何轉出;午後剩餘代幣繼續被賣成 ETH 併入存放地址,17,260 枚 ETH 轉入新地址⑥。
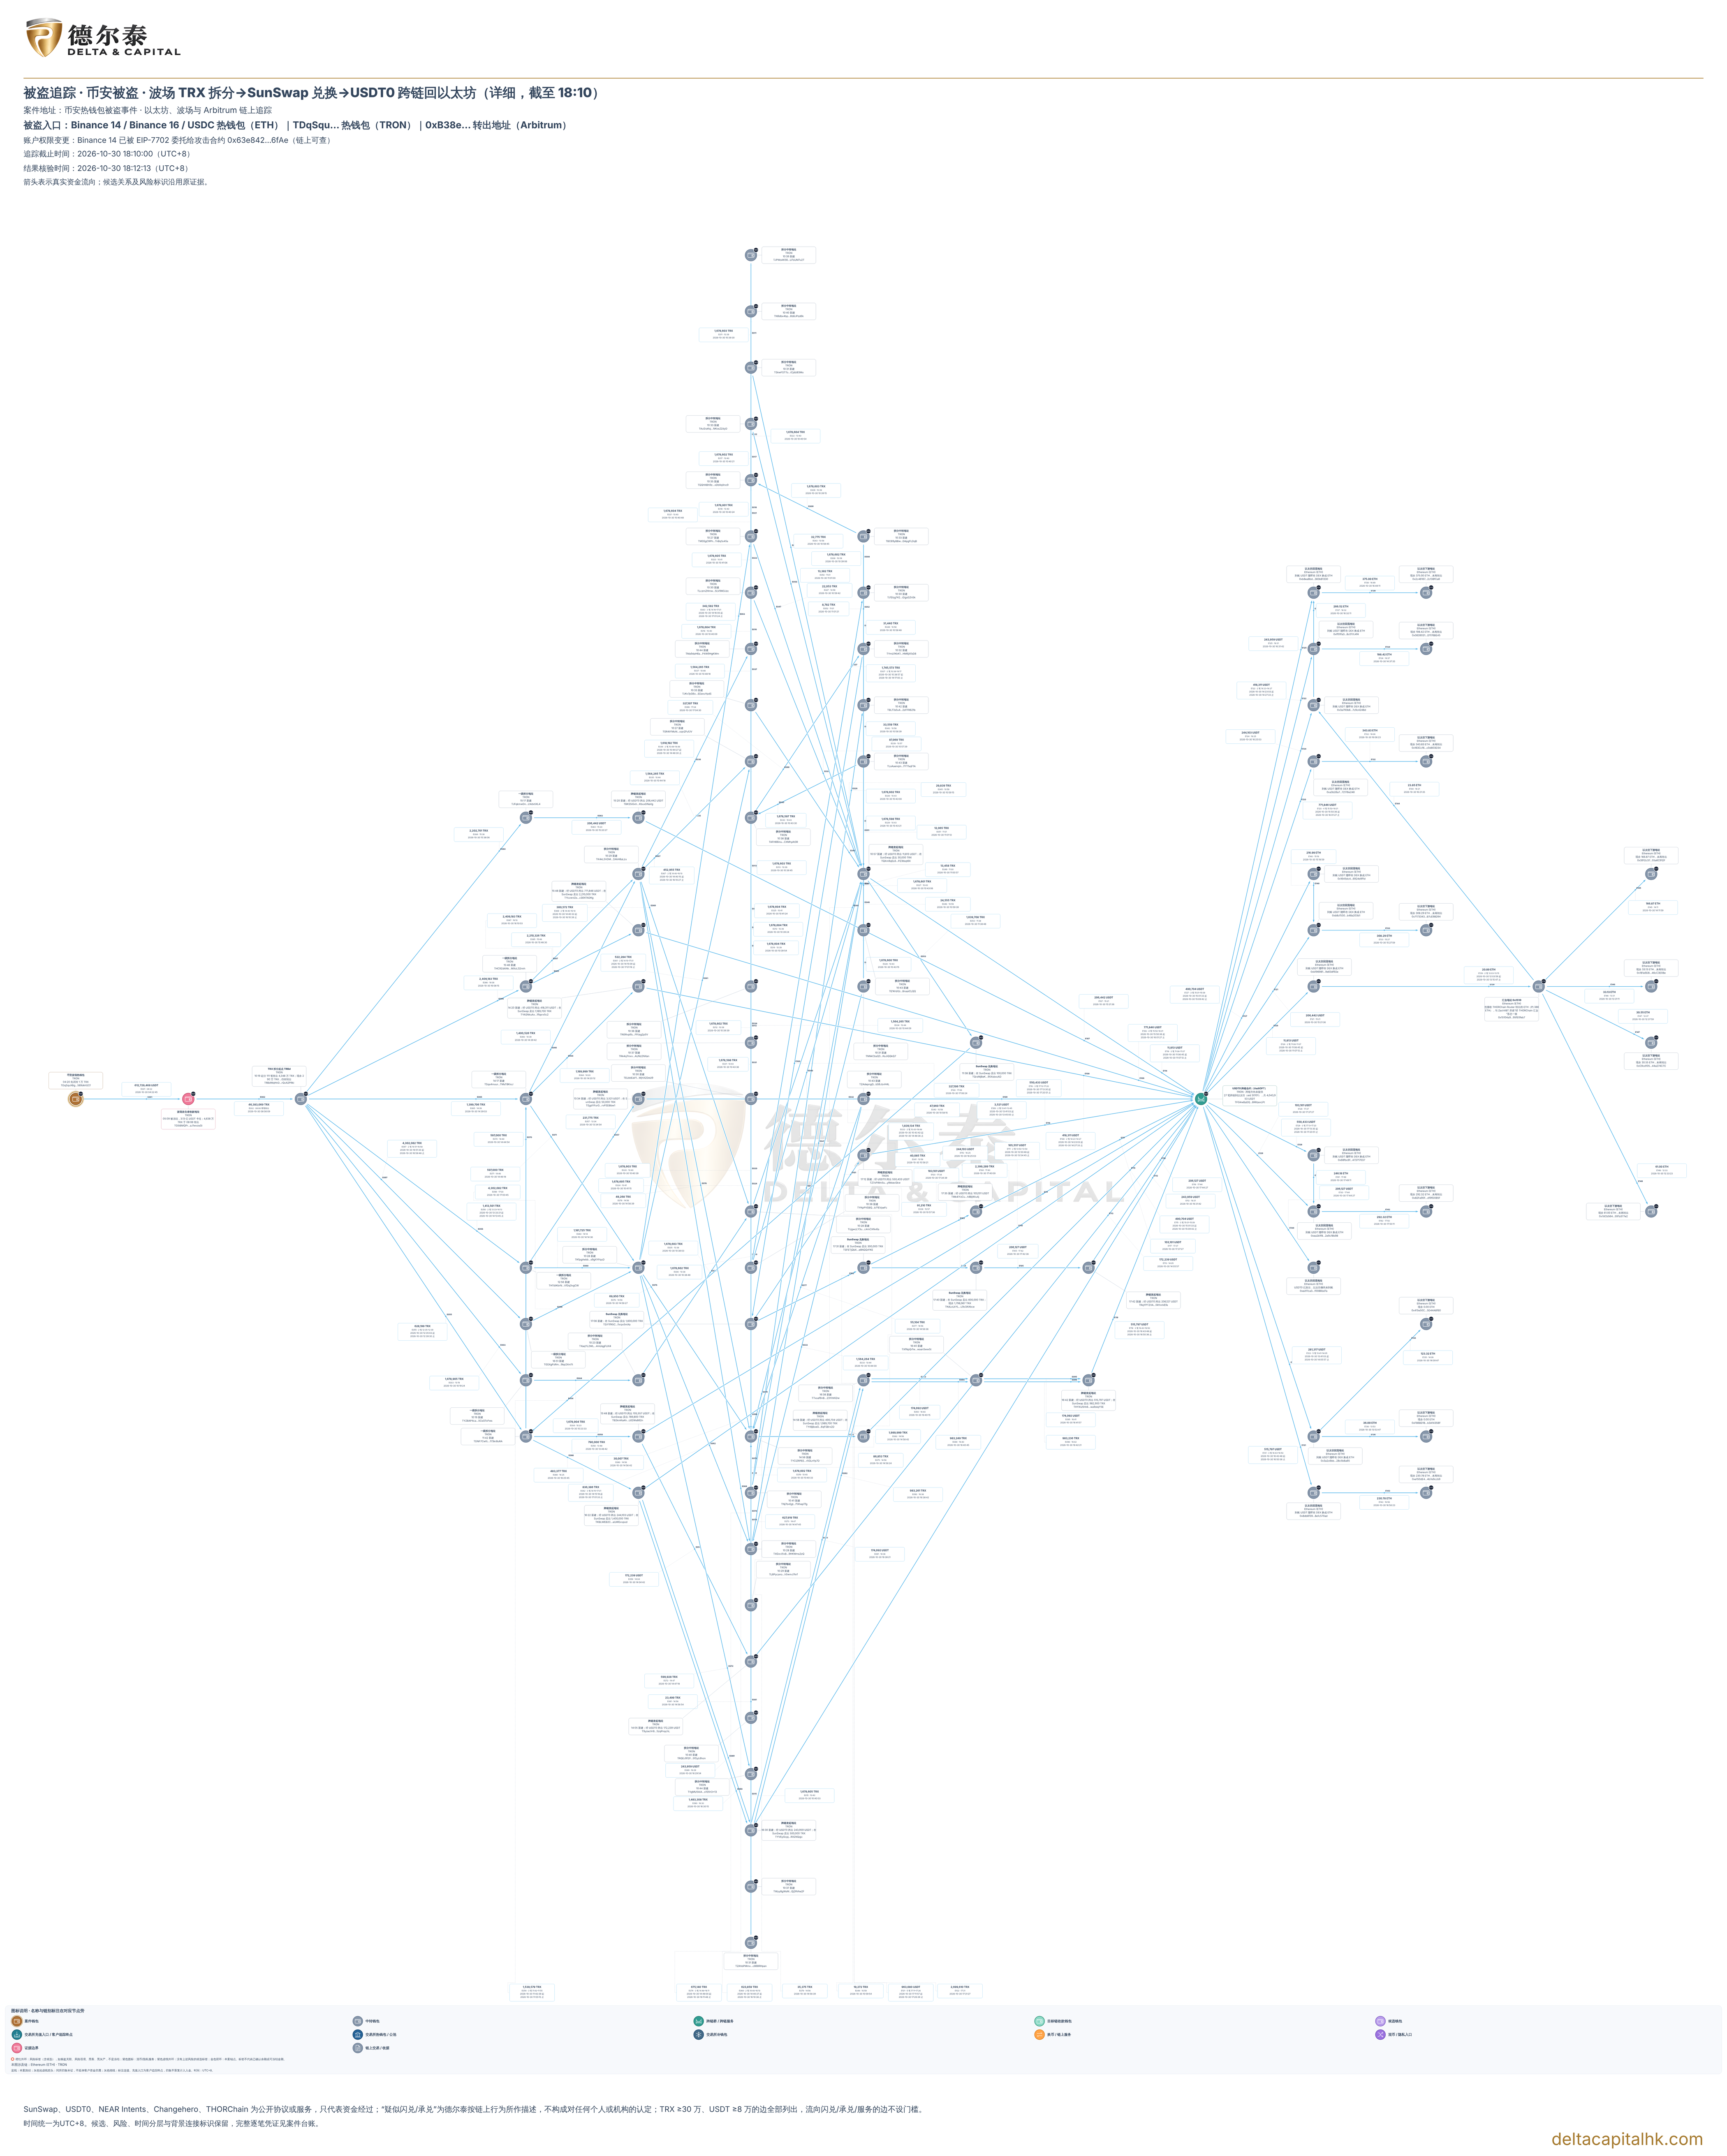
- 波場資金 18:15 起全面動身。存放 6.38 億枚 TRX 的 TSpe5 地址在 18:15 至 18:20 分 5 筆全部轉出,其中 1.2 億枚經中轉進入拆分地址 TRBd;TRBd 自 10:19 起已分 145 筆轉出 5,373 萬枚 TRX,部分經 SunSwap 換成 USDT 後,透過 USDT0 跨鏈回到以太坊換成 ETH。
一 事件概覽:多鏈熱錢包在 25 分鐘內相繼失守
1.1 事件經過
據 TRM Labs 與 Arkham 統計,最早被轉走的是 XRP Ledger 上約 3 億美元的 XRP,時間為 10 月 30 日 04:05 至 04:09(北京時間,下同)。04:20:00,幣安波場熱錢包向一個新建地址轉出 1 萬枚 TRX,價值約 3,500 美元;72 秒後,該熱錢包向同一地址轉出 4,638 萬枚 TRX;又過 93 秒,6.13 億枚 USDT 隨之流出。最初那 1 萬枚 TRX 是攻擊者的試探性轉賬,用於確認已經取得該錢包的轉賬許可權。
幾乎同一時間,以太坊上的幣安熱錢包 Binance 14 被改為由攻擊合約控制。04:24:23,攻擊者用一筆交易將 16.15 億 USDT、16.7 萬枚 ETH 及 60 餘種代幣全部轉入新地址;24 秒後,Binance 16 被轉走 28,005.6 枚 ETH 和 5,574 萬 USDT;04:30:34,Arbitrum 上一個疑似幣安熱錢包的地址轉出 7,456 萬枚 ARB;04:41 起,幣安 USDC 熱錢包分兩筆流出 8.23 億 USDC。Arkham 統計,除 XRP 外,攻擊者在 9 條鏈上透過 141 次轉賬轉移約 60 億美元,其中 49 億美元在頭 14 分鐘內到達,最大一筆單筆交易約 25.3 億美元。
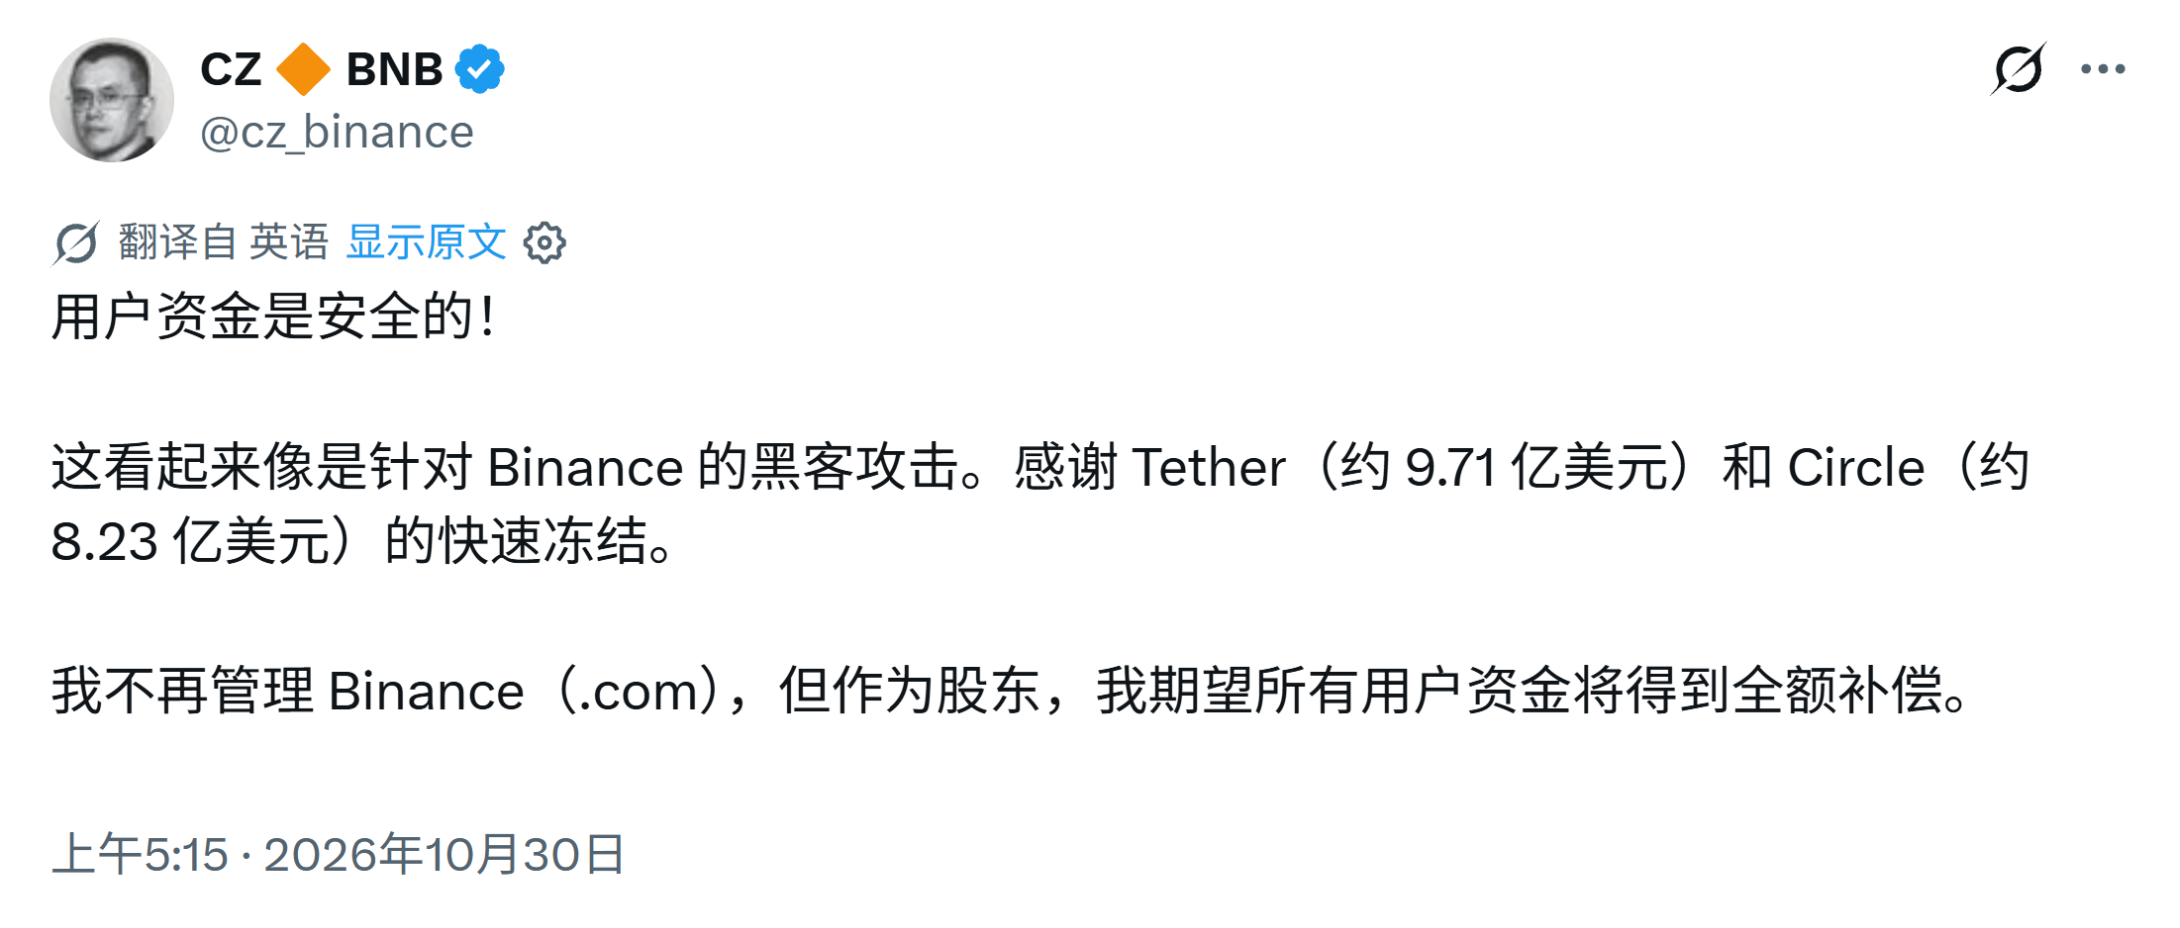
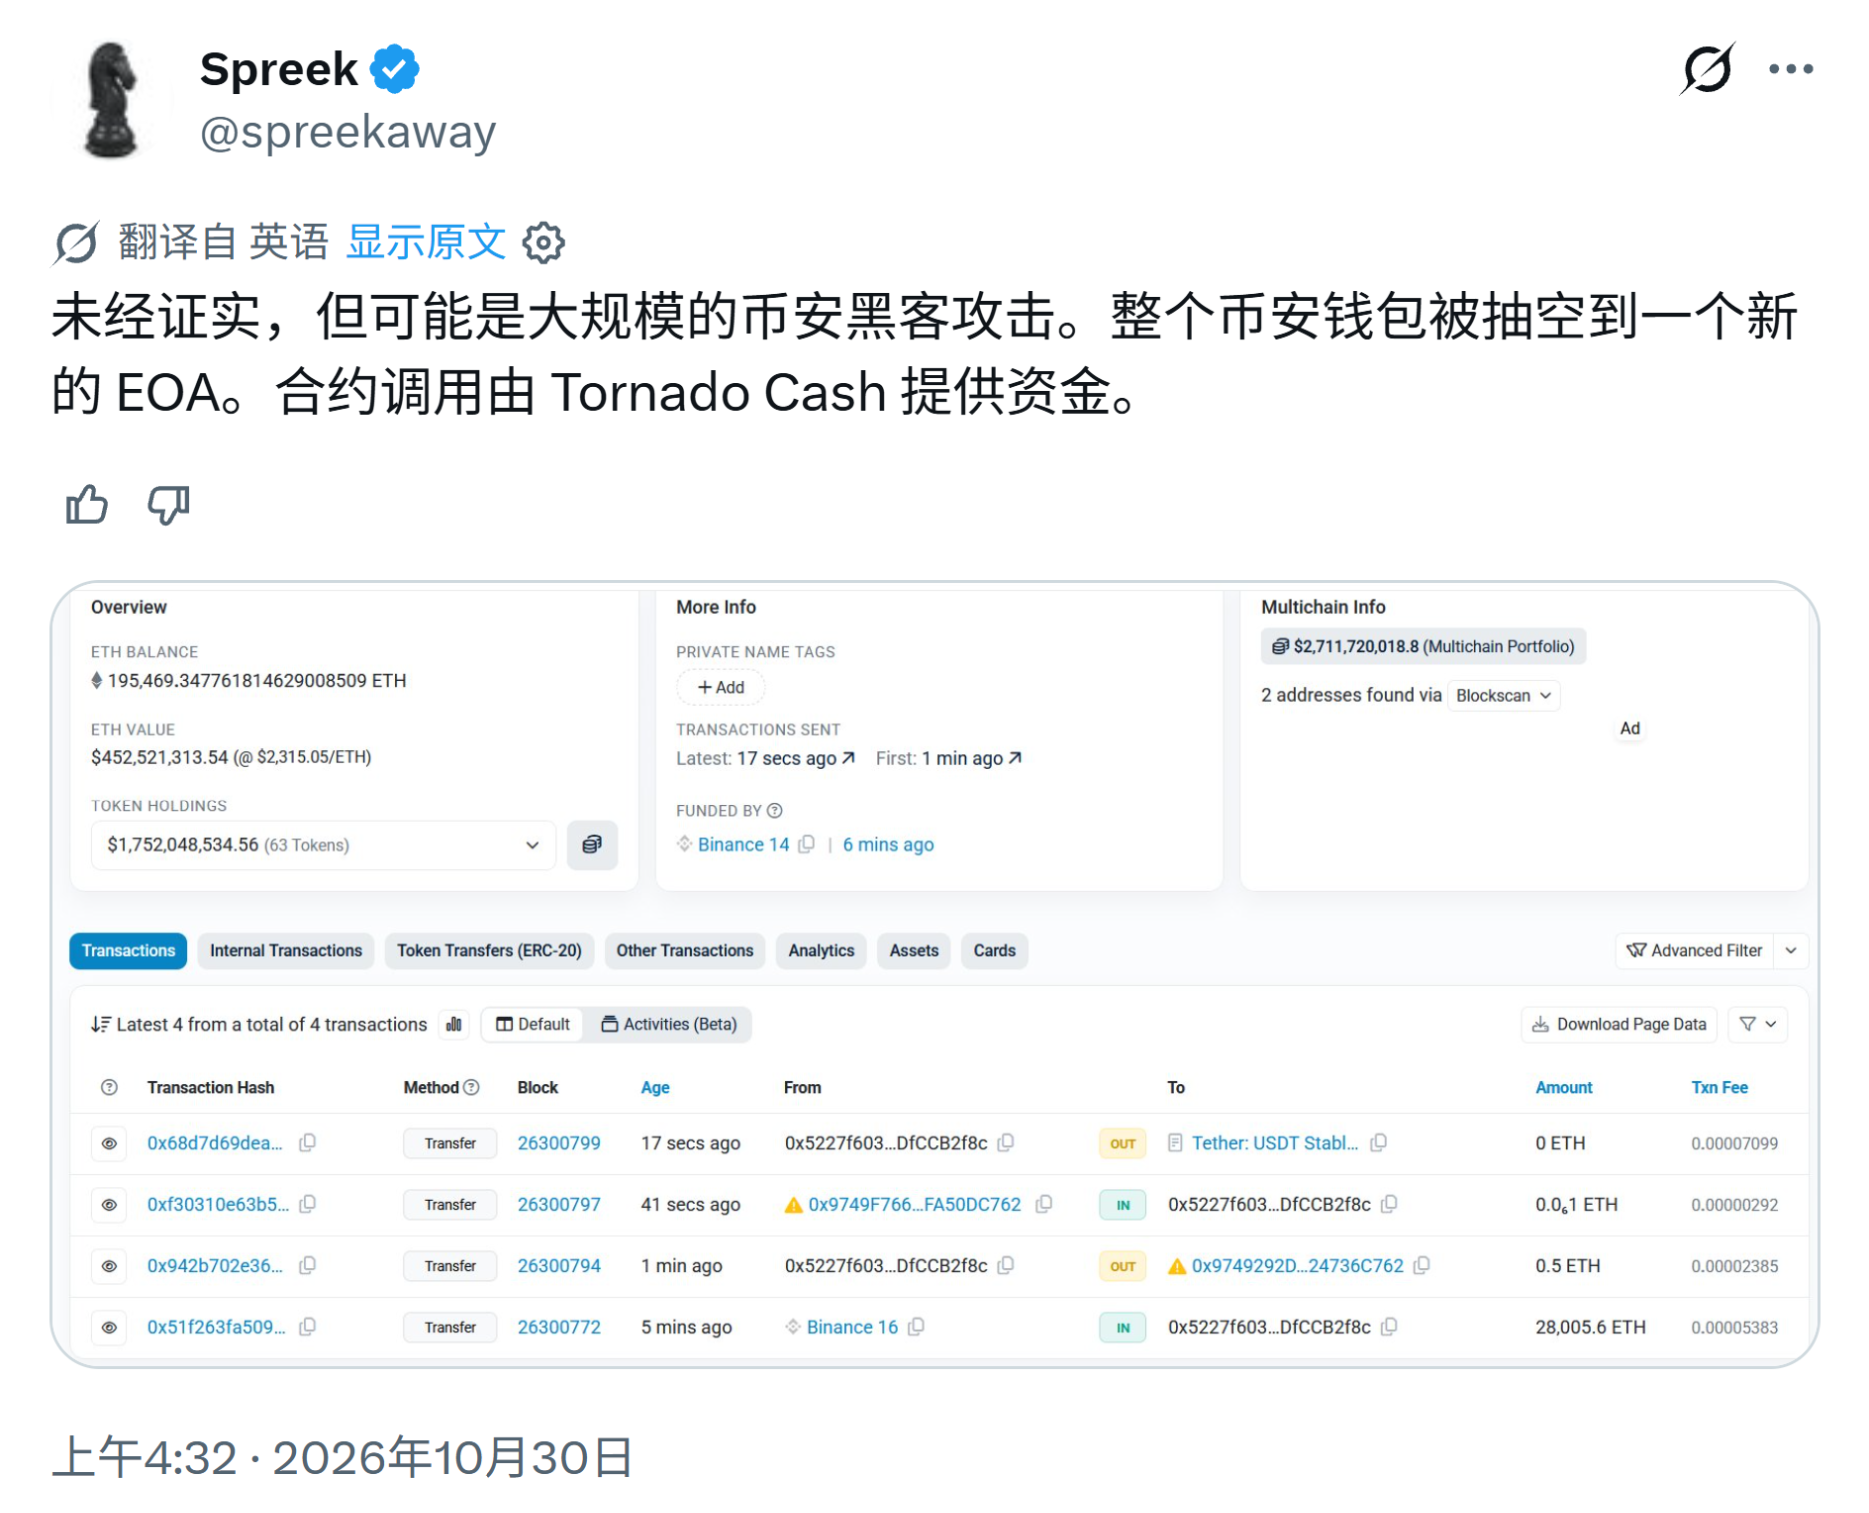
04:32,鏈上分析師 Spreek 在 X 上發出首條預警。05:15,幣安創始人趙長鵬(CZ)發帖確認遭到駭客攻擊;05:29,幣安官方釋出宣告,隨後暫停提現。10:25,幣安公佈初步調查結果,預計總影響約 63 億美元,已凍結約 30 億美元,損失由 SAFU 基金和公司資金承擔。
1.2 損失與凍結口徑
各機構統計的時間點、覆蓋鏈和計價時點不同,數字不能直接相加或相減。63 億減去 30 億得到的 33 億美元,只是兩個近似值之差,既不等於幣安的最終淨損失,也不等於攻擊者當前持有的資產。
表 1 各方公佈的損失與凍結數字
| 來源 | 數值 | 口徑說明 |
|---|---|---|
| 幣安官方(10:25) | 總影響約 63 億美元;已凍結約 30 億美元 | 官方預計值;SAFU 基金與公司資金承擔損失 |
| TRM Labs | 63.6 億美元(按轉移時匯率),後續估值 62.3 億美元 | 覆蓋 10 條鏈;歸因朝鮮 TraderTraitor(高置信度) |
| Arkham | 63 億美元:約 3 億 XRP + 9 條鏈 141 次轉賬約 60 億 | 04:10 至 07:05 完成轉移,49 億美元在頭 14 分鐘到達 |
| Chainalysis(經路透) | 至少 59.12 億美元 | 截至 08:30 統計 |
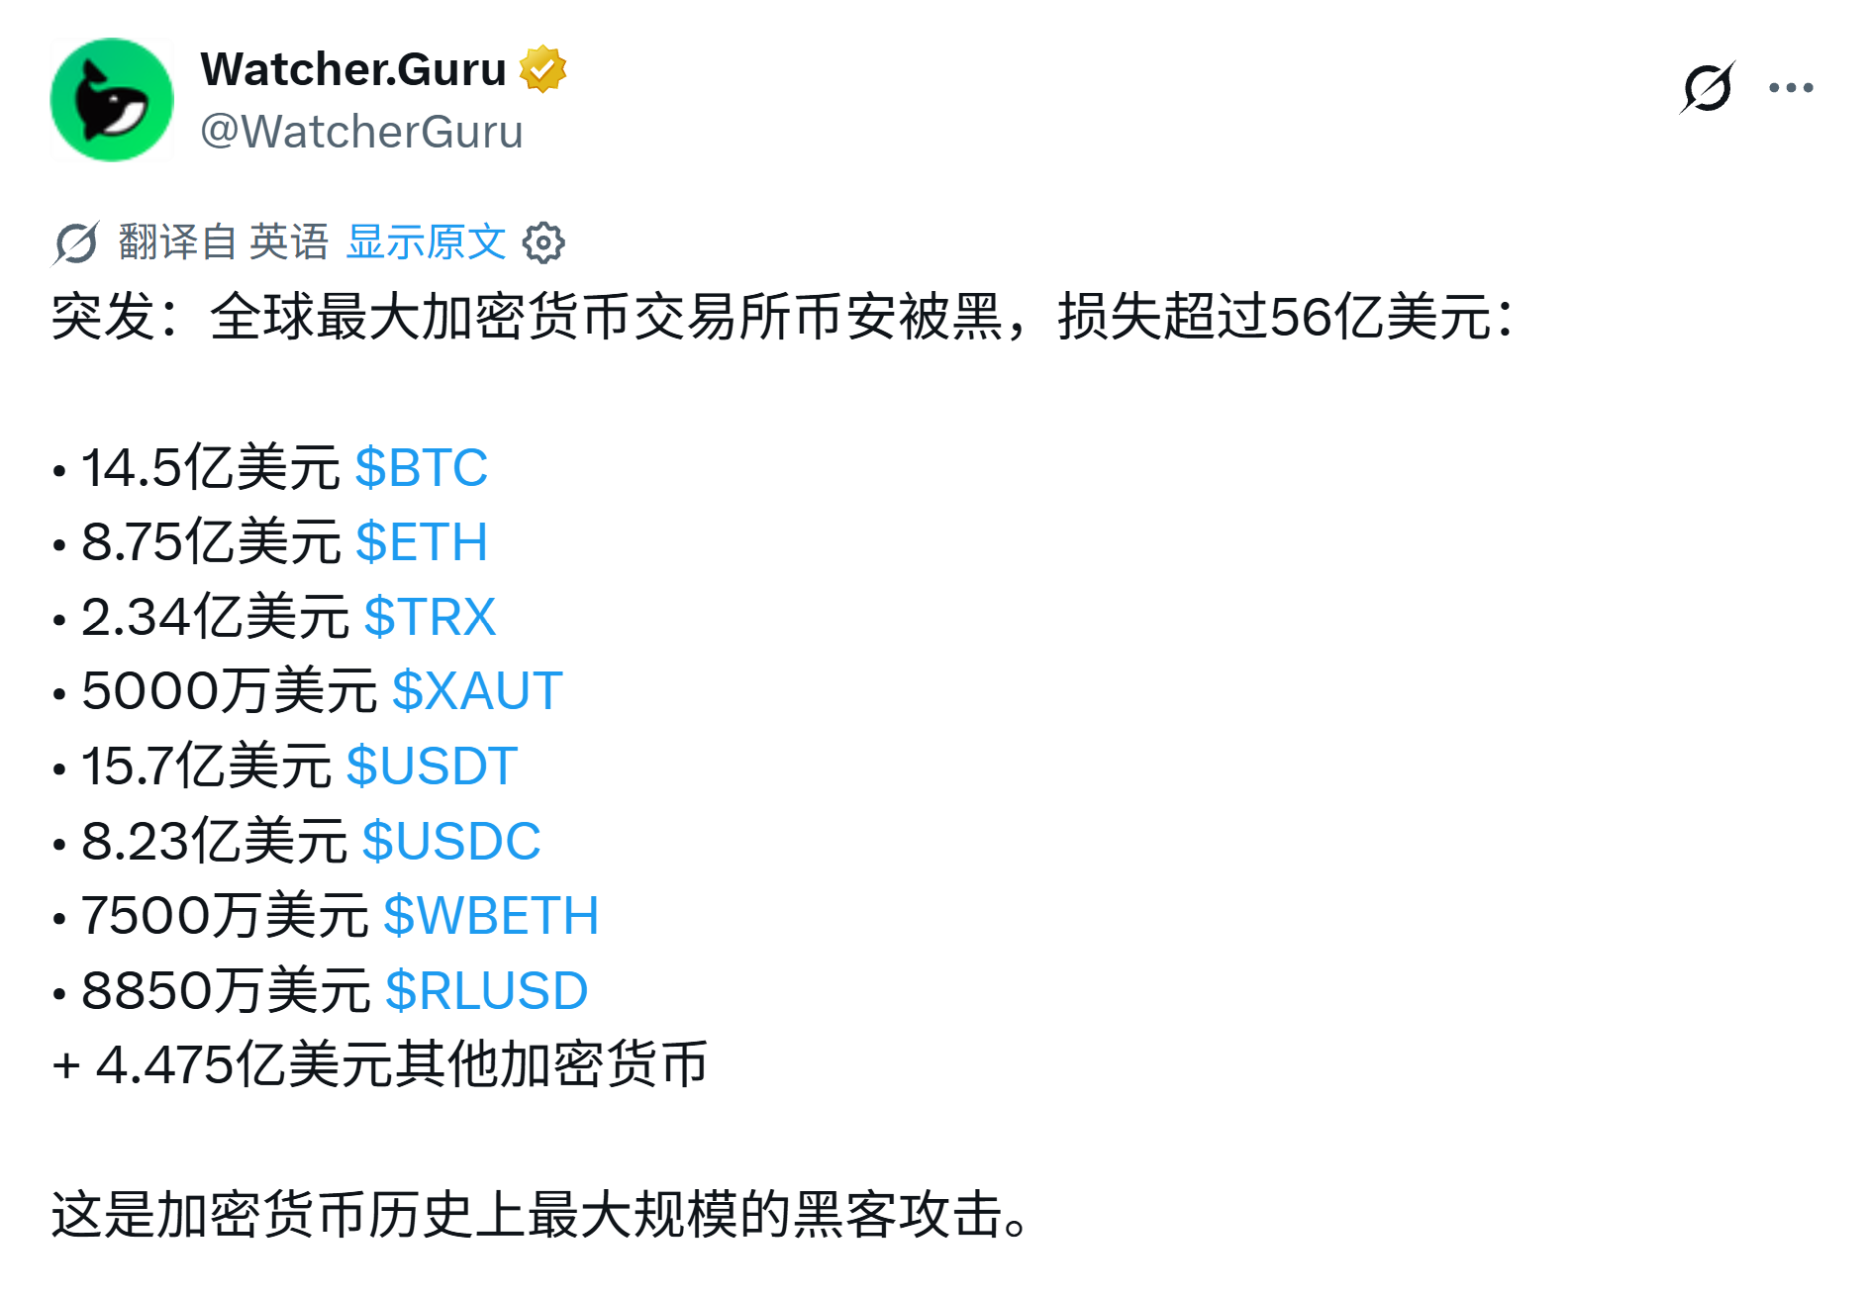
| Watcher.Guru(05:42) | 超過 56 億美元 | 早期第三方統計,含 14.5 億美元 BTC |
| 德爾泰鏈上核對(11:00) | 以太坊、波場凍結 17.59 億 USDT 與 8.23 億 USDC | 按 Tether、Circle 合約黑名單事件與鏈上餘額統計 |
資料來源:幣安官方公告、TRM Labs、Arkham、Chainalysis(經路透社)、Watcher.Guru、德爾泰鏈上核對。
1.3 事件時間線
表 2 事件關鍵節點(北京時間,截至 20:00)
| 時間 | 事件 |
|---|---|
| 10-29 10:28 | 攻擊觸發地址 0x7C86…5CA0 部署首個合約;21:51 至 22:24 四次測試呼叫 |
| 04:05–04:09 | XRP Ledger 上約 3 億美元 XRP 最先被轉走(TRM、Arkham) |
| 04:20:00 | 波場熱錢包轉出 1 萬 TRX 試探 |
| 04:20:59 | Binance 14 的 EIP-7702 授權交易上鍊,含 50 個授權 |
| 04:22:45 | 波場熱錢包轉出 6.13 億 USDT |
| 04:24:23 | Binance 14 一次性被轉走 16.15 億 USDT、16.7 萬 ETH 及 60 餘種代幣 |
| 04:30:34 | Arbitrum 上 7,456 萬 ARB 轉入攻擊者主地址 |
| 04:34–04:49 | 3.25 億 USDT 折價賣出,換回 122,316 枚 ETH |
| 04:38:47 | 195,460 枚 ETH 整筆轉入存放地址① |
| 04:57–05:00 | 6,000 萬 USDT 存入 Aave 作抵押,借出 19,762 枚 ETH |
| 05:01:35 | Tether 凍結攻擊者主地址,此後 17 分鐘內在以太坊上又凍結 7 個下游地址 |
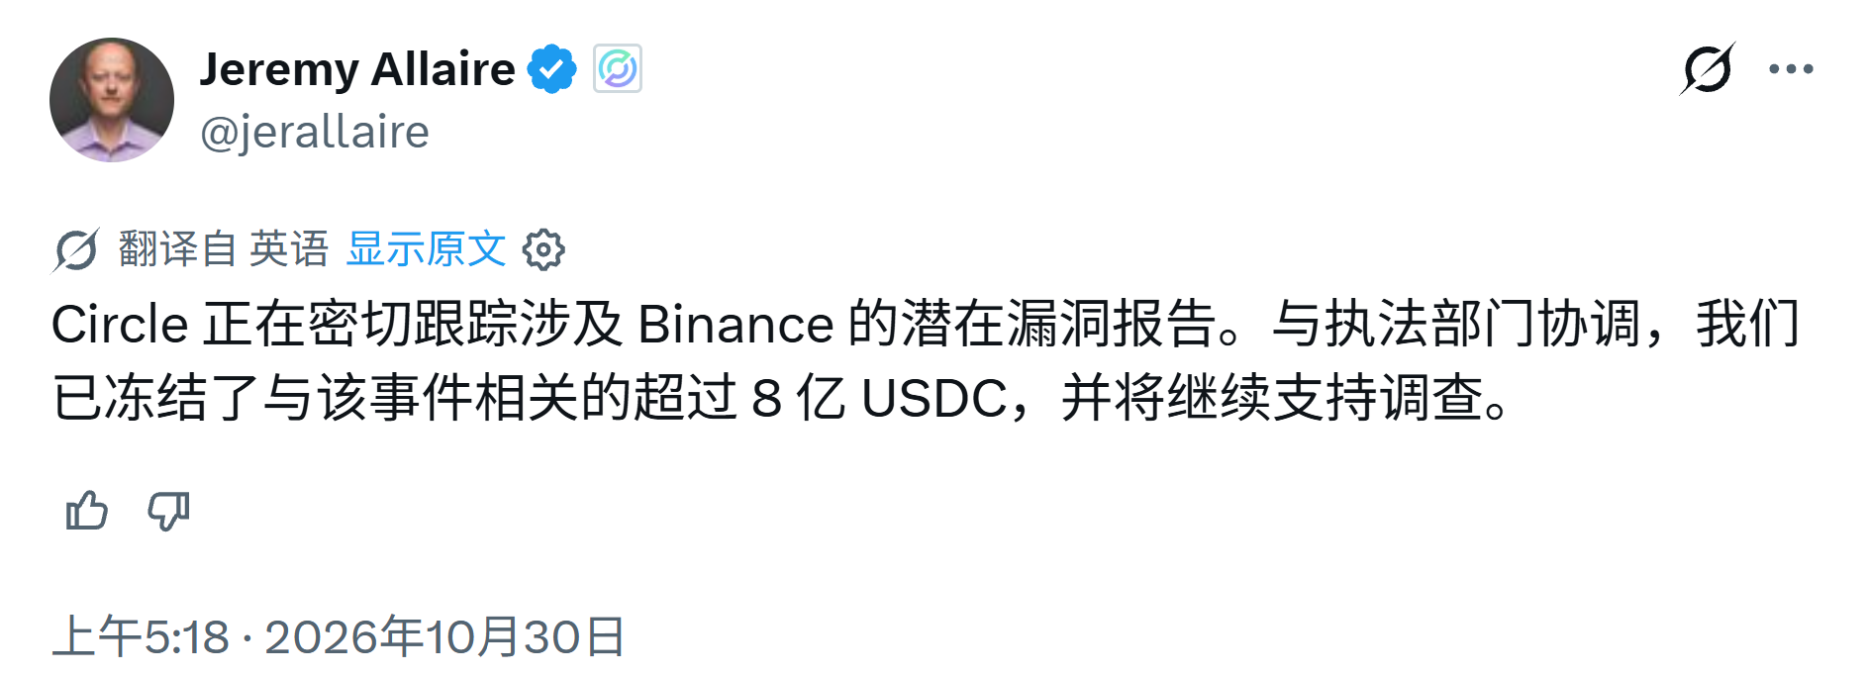
| 05:04:59 | Circle 凍結主地址上的 8.23 億 USDC |
| 05:09–05:21 | Tether 在波場凍結 3 個地址 |
| 06:06:23 | Tether 將 Binance 14 本身列入黑名單 |
| 08:10:35 | Binance 14 自發交易撤銷 EIP-7702 委託 |
| 08:18:20 | Arbitrum 安全委員會以 0x65 交易轉走 74,559,805 枚 ARB |
| 10:19 | 波場地址 TRBd 開始拆分 TRX |
| 10:25 | 幣安公佈初步調查:DevOps 工程師筆記本被攻破,預計總影響約 63 億美元 |
| 13:15 | 攻擊者主地址將 17,260 枚 ETH 轉入新地址⑥ |
| 14:02 | 幣安表示員工電腦只是攻擊起點,實際過程更復雜,未發現私鑰洩露 |
| 14:36 | 剩餘代幣賣出所得 7,647 枚 ETH 併入存放地址④ |
| 18:15–18:20 | 波場存放地址 TSpe5 分 5 筆轉出全部 6.382 億枚 TRX |
| 18:27 | 何一:Aave 抵押的 6,000 萬 USDT 不在完全凍結範圍,攻擊者實際拿走約 4,600 萬美元 ETH |
| 19:03 | 幣安披露已預留超過 63.4 億美元公司資金,開始為使用者回填被盜資產 |
| 19:24 | 幣安客服:提現預計在 45 小時內恢復,待處理提現已取消 |
| 19:45 | 路透社:幣安正與 FBI、美國特勤局等執法機構合作 |
資料來源:以太坊、波場、Arbitrum 鏈上記錄;幣安、TRM Labs、Arkham、Chainalysis、路透社公開資訊。
二 攻擊路徑:從一臺筆記本到 EIP-7702 委託
2.1 官方調查:入口是一臺工程師電腦
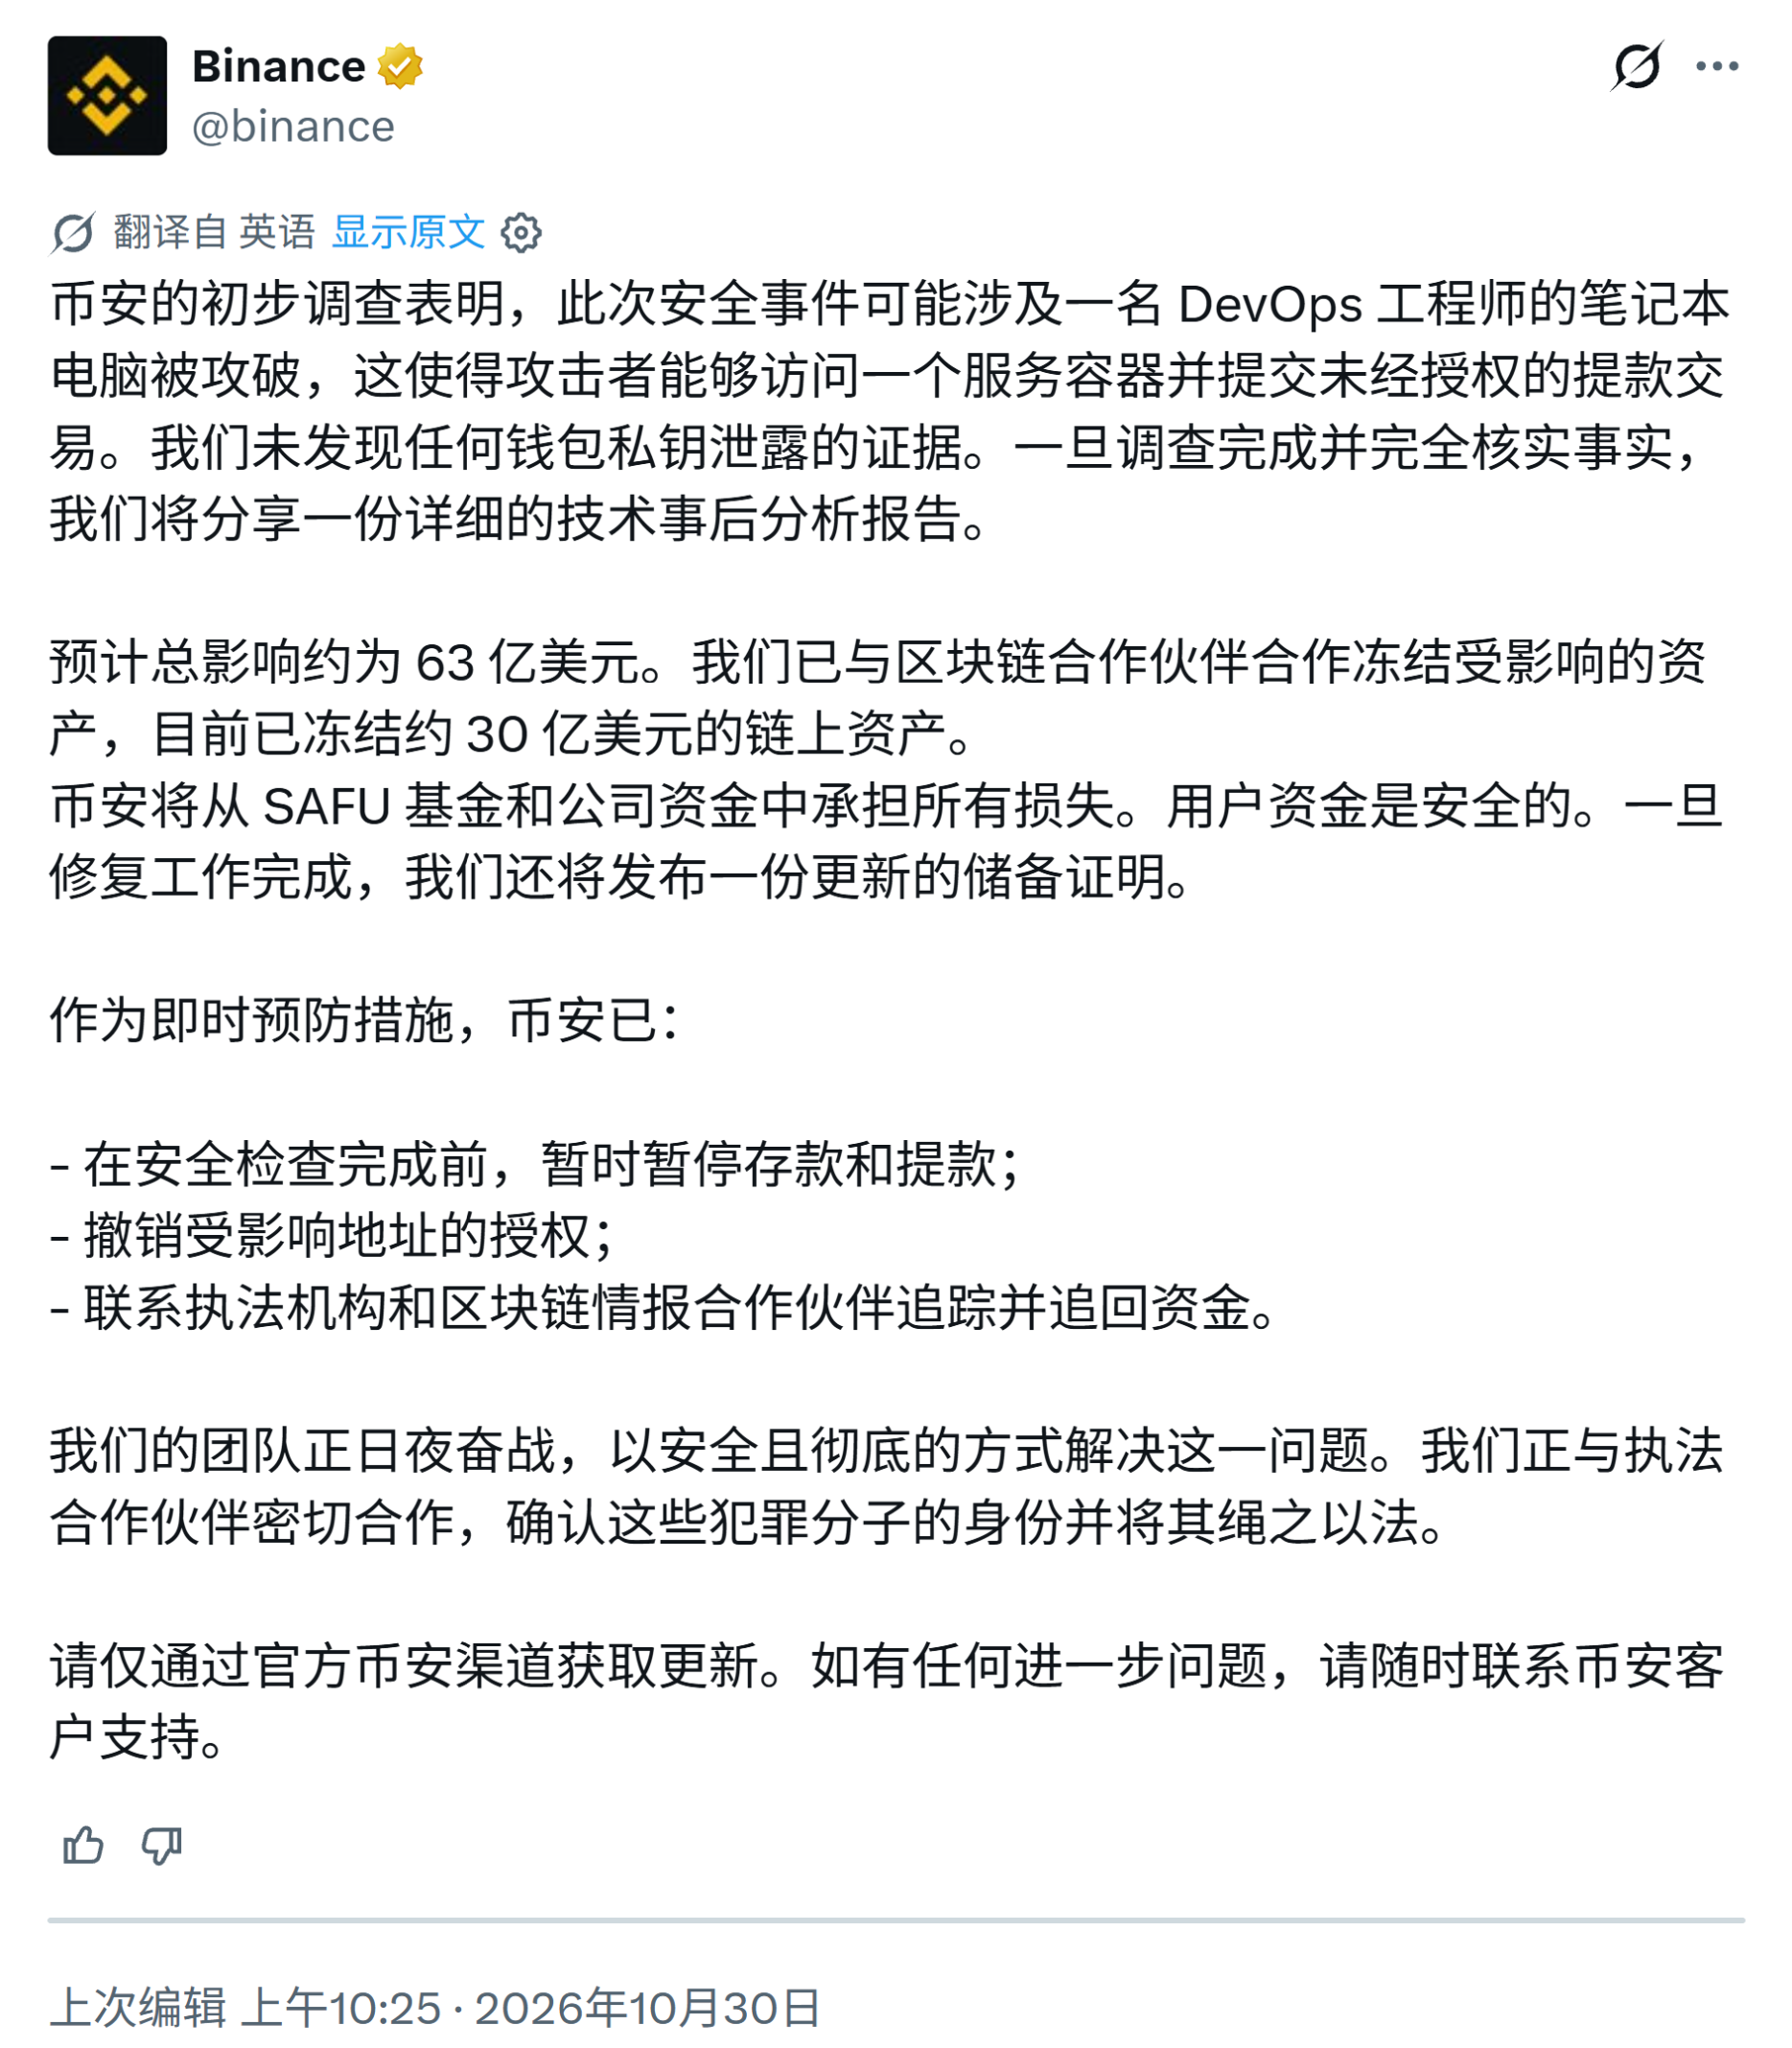
幣安 10:25 的初步說明稱,事件可能源於一名 DevOps 工程師的膝上型電腦被攻破,攻擊者藉此訪問了一個服務容器,並提交了未經授權的提款交易;目前未發現錢包私鑰洩露的證據。14:02,幣安進一步表示,員工電腦遭入侵只是攻擊起點,單憑攻破一臺裝置或利用某位工程師的許可權無法完成資金轉移,實際涉及更復雜的攻擊過程,調查尚未將責任歸於任何個人;安全團隊正在沿被入侵的電腦追查完整攻擊路徑,完整的根因報告將隨後釋出。
2.2 提前約 18 小時的佈置
鏈上記錄顯示,攻擊者為此準備了不止一天。攻擊觸發地址 0x7C86…5CA0 的啟動資金來自混幣器 Tornado Cash,10 月 29 日 10:28 就已部署第一個合約,當晚 21:51 至 22:24 又對兩個合約做了四次呼叫測試,距離正式動手提前約 18 小時。
2.3 EIP-7702:50 個預籤授權,只有 1 個生效
在以太坊上,攻擊者用到了 2025 年 5 月 Pectra 升級引入的 EIP-7702 機制。該機制允許普通錢包地址透過簽名授權,把賬戶執行邏輯指向一個智慧合約,此後對該地址的呼叫都按合約程式碼執行,原本用於批次交易、代付手續費等場景。
04:20:59,攻擊觸發地址 0x7C86 向 Binance 14 提交了一筆 type-4 交易,交易內塞入 50 個授權,委託目標都是合約 0x63e8…6fAe,簽名均可還原為 Binance 14,nonce 從 18,914,824 依次遞減至 18,914,775。按協議規則,只有 nonce 與賬戶當時 nonce 一致的授權才會生效。同一區塊裡 Binance 14 剛用掉 nonce 18,914,808,因此只有 nonce 為 18,914,809 的那一個授權生效。3 分 24 秒後,攻擊合約呼叫 sweep 函式,開始清掃熱錢包。
這組授權說明攻擊者在動手前拿到了 Binance 14 對一整段未來 nonce 的簽名,用來應對熱錢包高頻交易造成的 nonce 漂移。簽名有效只能說明對應金鑰參與了簽名,無法從鏈上區分私鑰洩露、簽名服務被濫用還是審批流程被操縱,這一點需要幣安內部日誌才能閉合。慢霧創始人餘弦(Cos)也指出,EIP-7702 只是方便攻擊者批次清掃熱錢包上的代幣,機制本身沒有問題。
08:10:35,Binance 14 以自身地址發出一筆 type-4 交易,將委託目標改為零地址,撤銷了攻擊合約的控制權,距授權生效 3 小時 49 分。撤銷委託只能阻止後續呼叫,已經轉走的資產和此前的代幣授權不會因此恢復。
表 3 Binance 14 的委託與撤銷
| 時間 | 交易 | 內容 |
|---|---|---|
| 04:20:59 | 0xad99…298b | 0x7C86 提交 type-4 交易,50 個授權,委託目標 0x63e8…6fAe,僅 1 個生效 |
| 04:24:23 | 0x53bd…e2f3 | 攻擊合約呼叫 sweep,64 個代幣合約地址 + ETH 一次轉入主地址 |
| 08:10:35 | 0xafbf…7209 | Binance 14 自發 type-4 交易,委託目標改為零地址,撤銷委託 |
資料來源:以太坊鏈上記錄(Blockscout)。完整交易雜湊見附錄。
2.4 一筆交易轉走 64 種代幣
04:24:23 的 sweep 呼叫中列明 64 個代幣合約地址。這筆交易將 Binance 14 上的 16.15 億 USDT、6,260 萬 RLUSD、29,934 枚 WBETH、11,372 枚 XAUT(Tether 黃金)、619 萬 UNI、2,776 萬 USD1、1.98 億 ENA、7.175 萬億 PEPE、226 萬 LINK、12.8 萬 AAVE 等資產,連同 16.7 萬枚 ETH,一次性轉入攻擊者主地址 0x5227…2f8c。該主地址此前沒有任何交易記錄。
2.5 歸集仍在執行,攻擊者兩度返場
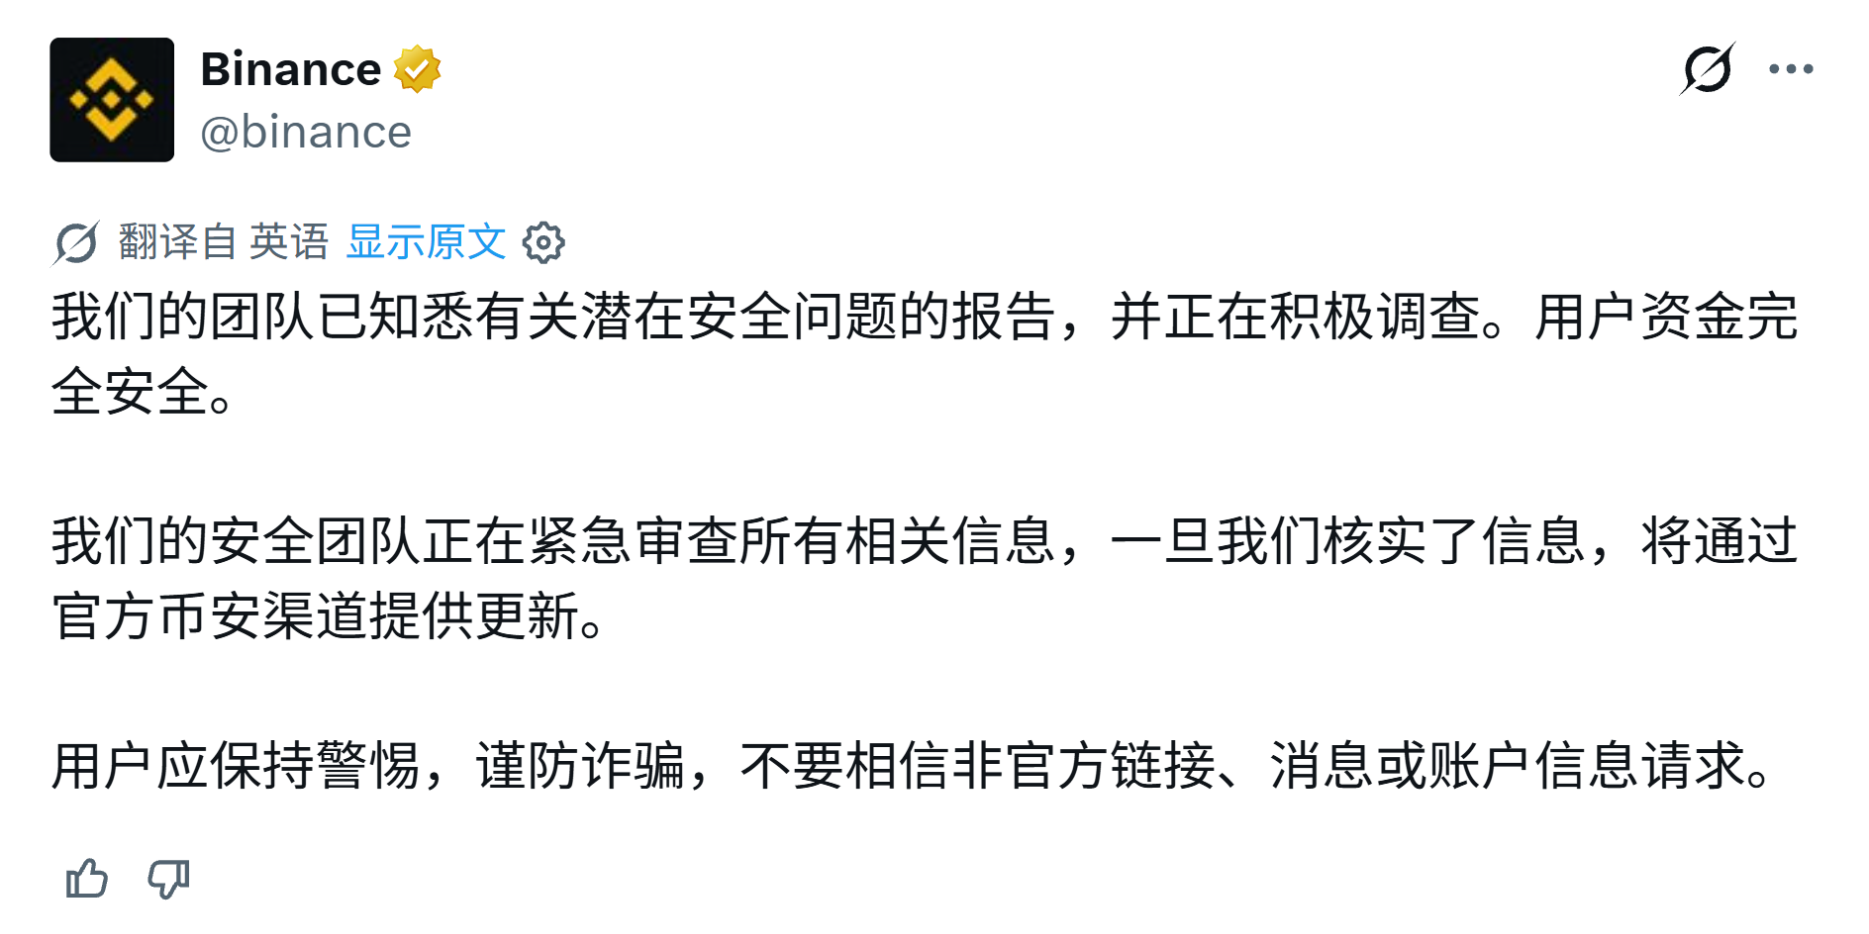
攻擊發生後一個多小時內,Binance 14 並未被完全切斷。05:55,鏈上研究員 Conor Grogan 指出,幣安的充值歸集仍在執行,新充值的資產會被持續歸集到熱錢包,攻擊者隨即再次轉走。05:04:23,Binance 14 再被轉走 392 萬 USDT 和 1,699.9 枚 ETH;05:44:11,又被轉走 2.004 億 USDT 和 369.8 枚 ETH,均進入攻擊者主地址。
其中 2 億 USDT 到賬時,攻擊者主地址已於 05:01:35 被 Tether 列入黑名單,這筆資金入賬即被鎖定。06:06:23,Tether 將 Binance 14 本身也列入黑名單,幣安自己的熱錢包與攻擊者地址一同進入凍結名單。
三 37 分鐘視窗期:凍結生效前的三步操作
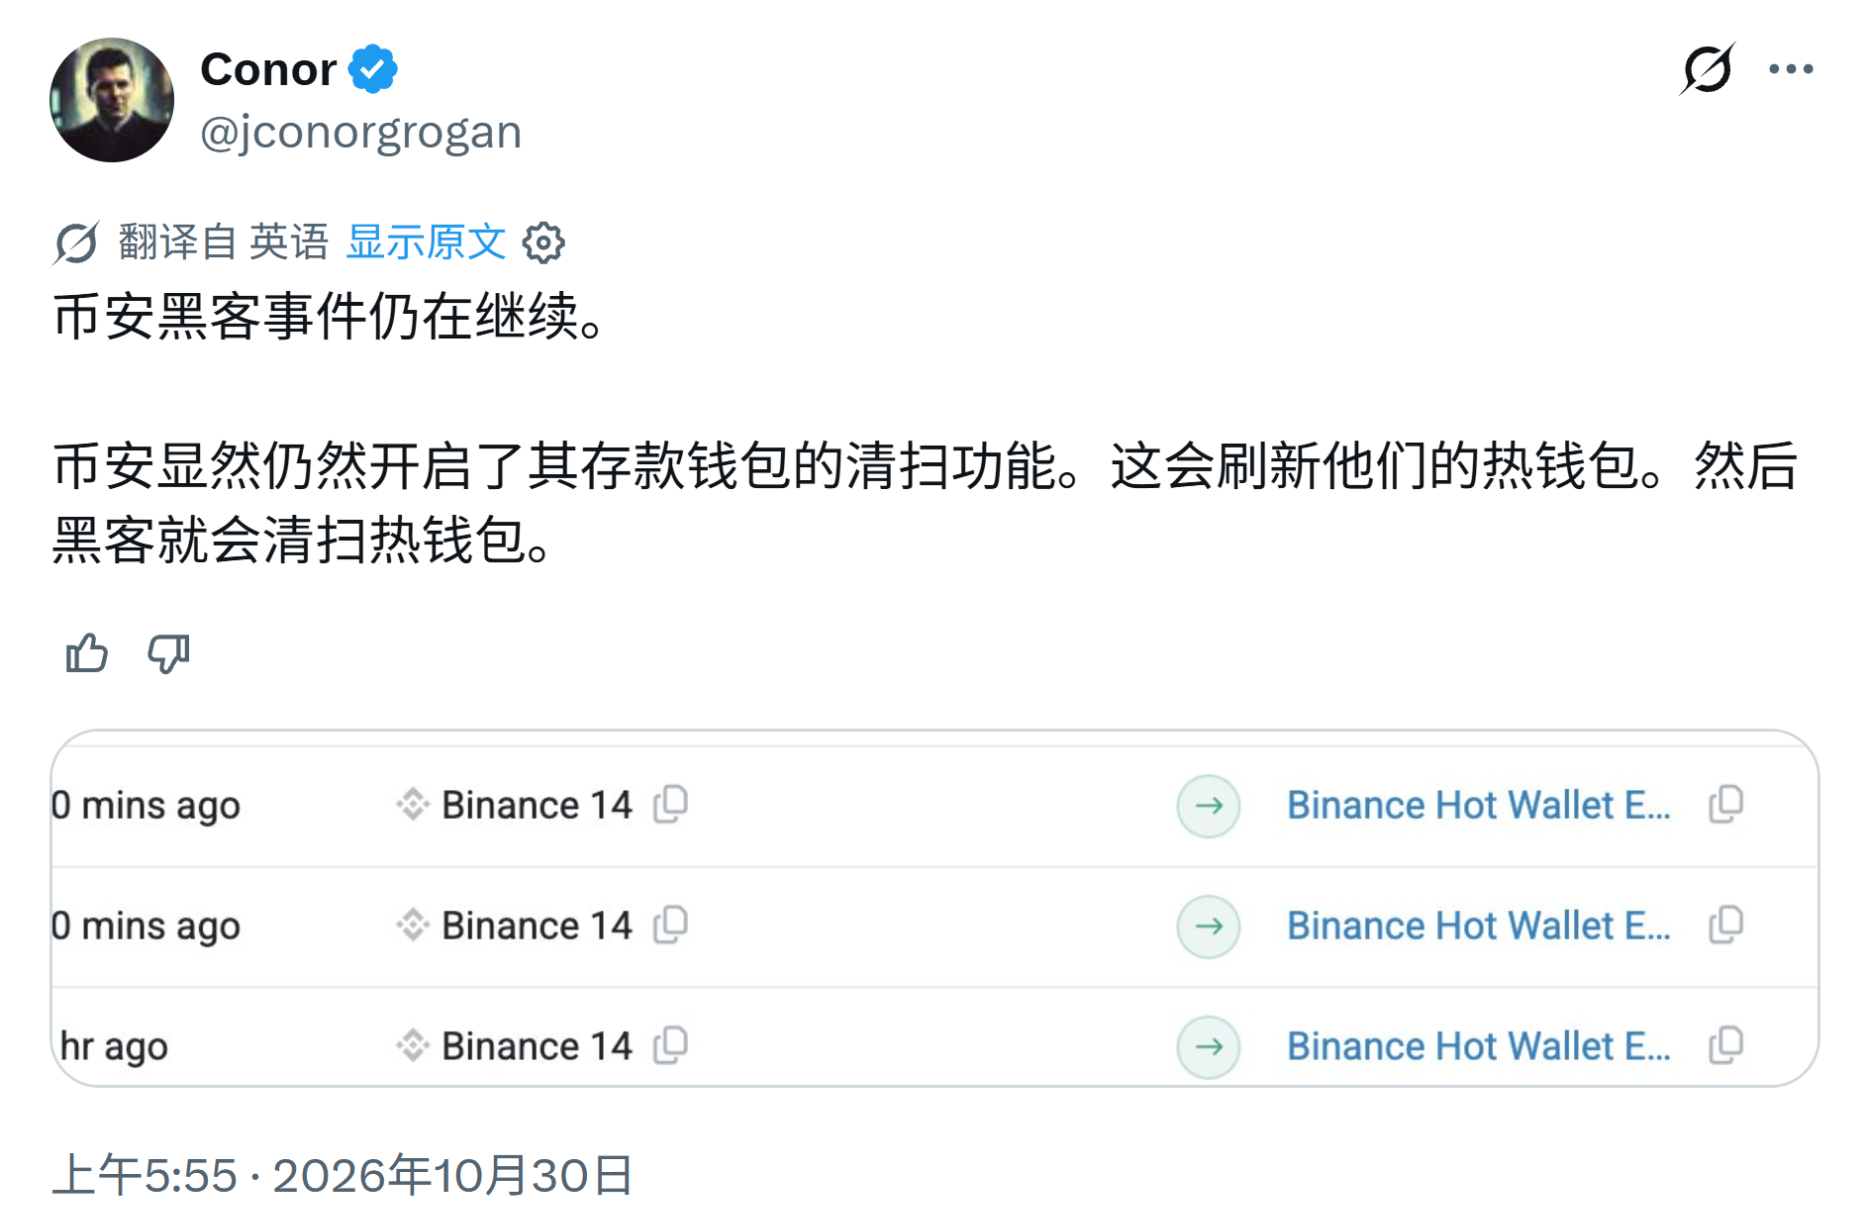
04:24 資金被轉走,05:01:35 Tether 凍結攻擊者主地址,05:04:59 Circle 凍結同一地址的 USDC。37 分鐘裡,7.29 億 USDT 被折價拋售、抵押借貸和接力轉移,換成了沒有發行方可以凍結的 ETH 與 TRX。Chainalysis 18:27 釋出的調查也印證了這一點:攻擊者在約 20 分鐘內把 3.25 億美元被盜穩定幣換成價值 2.85 億美元的 ETH,隨後將另外 1.75 億美元穩定幣轉往中轉錢包,試圖趕在凍結前完成轉移。
第一步:折價拋售 3.25 億 USDT
04:30:11,主地址將 5 億 USDT 轉給拋售地址 A(0x9749…C762)。4 分鐘後,該地址開始分批出貨,9 筆 USDT 分別進入 5 個成交合約,對應的 ETH 由 UniswapX 訂單結算合約(V2DutchOrderReactor)和另一個訂單結算合約分批支付。04:34 至 04:49 的 15 分鐘內,3.25 億 USDT 全部賣出,換回 122,316 枚 ETH。
攻擊者在大幅讓價出貨。按當時 2,315 美元的 ETH 價格計算,3.25 億 USDT 理論上可換得約 14 萬枚 ETH,實際少換約 1.8 萬枚。加上另外兩批直接在 Uniswap 等資金池砸盤的 USDT,攻擊者在凍結前共賣出約 4.35 億 USDT,換回約 16 萬枚 ETH,較市價少換約 2.7 萬枚,差價約 6,000 萬美元,部分批次的實際成交成本超過每枚 3,000 美元。剩餘的 1.75 億 USDT 於 04:59:11 由拋售地址 A 轉給下一個中轉地址,2 分 24 秒後,拋售地址 A 被凍結。
第二步:以贓款作抵押,從 Aave 借出 19,762 枚 ETH
04:33:23,主地址將 2 億 USDT 轉給拋售地址 B(0x0Ddf…697E),該地址先在 Uniswap 等資金池賣出 1,000 萬 USDT,換得 3,552 枚 ETH,隨後將剩餘 1.9 億 USDT 與這批 ETH 一併轉給 0x8d53…639A。
德爾泰追蹤發現,0x8d53 並未繼續賣幣。04:57:59 和 05:00:11,該地址分兩筆將 6,000 萬 USDT 存入借貸協議 Aave v3 作為抵押,並於 04:59:11 和 05:00:59 透過 Aave 的 WETH 借款閘道器先後借出 3,271 枚和 16,491 枚 ETH,合計 19,762 枚,目前仍有約 19,762.5 枚 WETH 的浮動利率借款未償還。05:01:59,0x8d53 將剩餘 1.3 億 USDT 轉給下一個地址,48 秒後被 Tether 凍結,此前 12 秒,23,314.5 枚 ETH 已經先行轉出。
USDT 可以被髮行方凍結,ETH 沒有發行方可以凍結。把註定會被凍結的 USDT 抵押出去,換出一筆無法凍結的 ETH,即使抵押品事後被鎖定,借出的 ETH 也已轉到攻擊者手中。幣安聯合創始人何一 18:27 表示,Aave 中抵押的 6,000 萬 USDT 不在完全凍結範圍內,攻擊者實際拿走約 4,600 萬美元的 ETH,這部分抵押物透過執法程式解鎖後,還能多追回約 1,400 萬美元。Aave 的風險服務商 LlamaRisk 披露後,Aave 也凍結了相關市場的新增借款。
第三步:與凍結令逐秒賽跑的資金接力
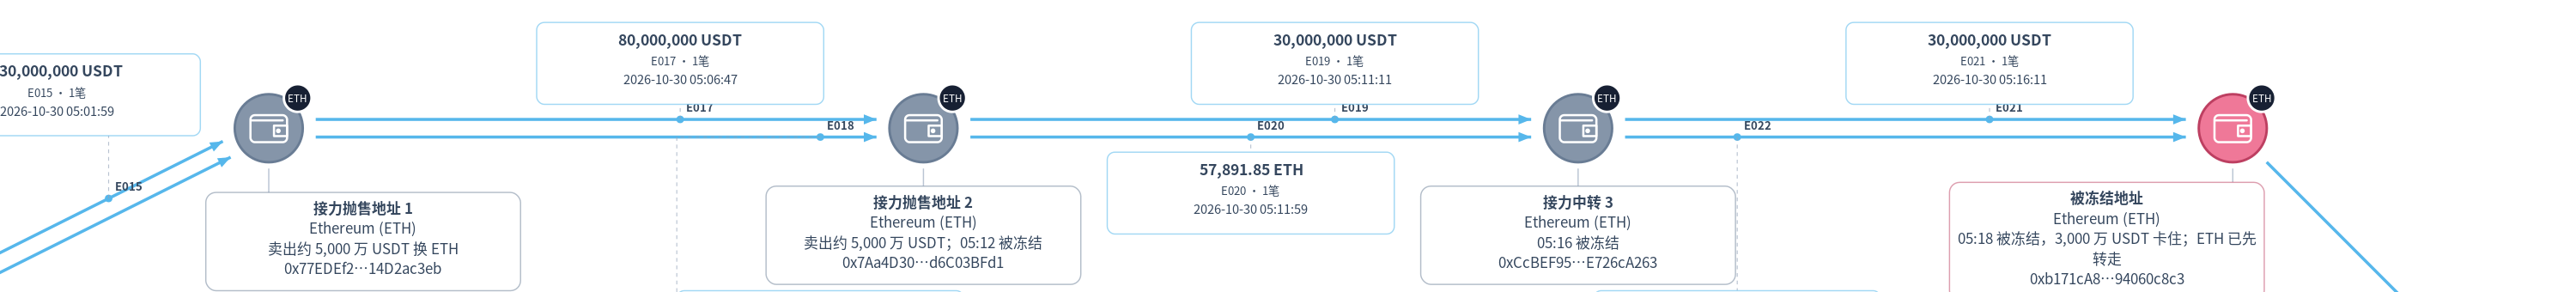
05:01:35 起,Tether 沿資金鍊逐級凍結下游地址。德爾泰比對 Tether 合約的黑名單事件發現,多個地址的最後一筆轉出只比凍結早幾十秒:
表 4 最後一筆轉出與被 Tether 凍結的時間對照
| 地址 | 收到 USDT | 最後一筆轉出 | 被凍結 | 結果 |
|---|---|---|---|---|
| 主地址 0x5227…2f8c | 18.75 億 | 04:33:23 轉出 2 億 | 05:01:35 | 11.75 億被凍結 |
| 拋售地址 A 0x9749…C762 | 5 億 | 04:59:11 轉出 1.75 億 | 05:01:35(差 2 分 24 秒) | 已轉空 |
| 拋售地址 B 0x0Ddf…697E | 2 億 | 04:52:59 轉出 1.9 億 | 05:01:47(差 8 分 48 秒) | 已轉空 |
| Aave 借款地址 0x8d53…639A | 1.9 億 | 05:01:59 轉出 1.3 億 | 05:02:47(差 48 秒) | 6,000 萬抵押在 Aave |
| 接力拋售地址 2 0x7Aa4…BFd1 | 8,000 萬 | 05:11:11 轉出 3,000 萬 | 05:12:35(差 84 秒) | 已轉空 |
| 中轉下游 0xAa24…54a0 | 1.75 億 | — | 05:14:59 | 1.75 億被凍結 |
| 接力中轉 3 0xCcBE…A263 | 3,000 萬 | 05:16:11 轉出 3,000 萬 | 05:16:47(差 36 秒) | 已轉空 |
| 末端地址 0xb171…c8c3 | 3,000 萬 | — | 05:18:59 | 3,000 萬被凍結 |
資料來源:以太坊鏈上記錄,Tether 合約 AddedBlackList 事件(Blockscout)。
在這條接力鏈上,接力拋售地址 1(0x77ED…c3eb)和接力拋售地址 2 又各自在 Uniswap 等資金池賣出約 5,000 萬 USDT,所得 ETH 隨 USDT 一路向下傳遞。到末端地址 0xb171 時,3,000 萬 USDT 未能及時轉出而被凍結,但同一批次的 57,891.8 枚 ETH 已在 05:35:59 轉入新的存放地址。
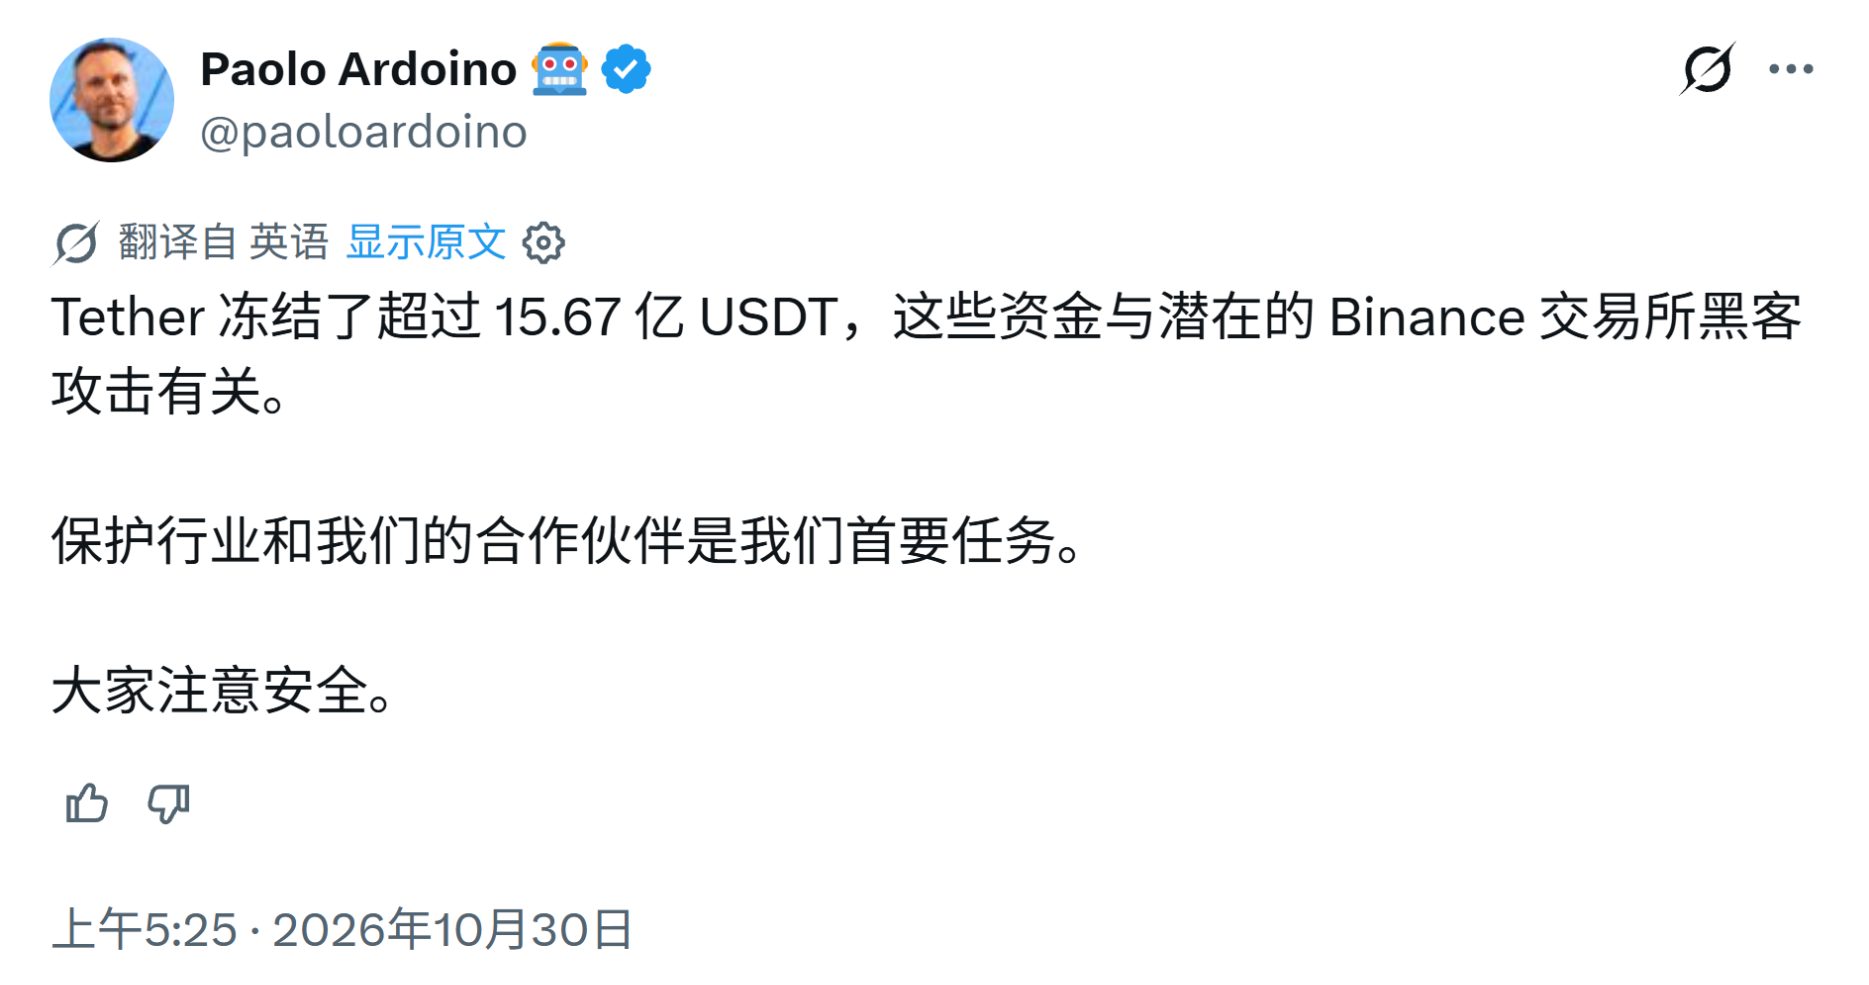
各方公佈的凍結金額不一致,主要源於統計時間不同:05:15 趙長鵬引用的是 9.71 億 USDT,05:25 Paolo 公佈的是 15.67 億 USDT。按鏈上餘額統計,以太坊 3 個地址合計凍結 13.80 億 USDT,波場 2 個地址合計 3.79 億 USDT,共 17.59 億 USDT,其中包括 05:44 轉入已凍結主地址的 2 億 USDT。
四 Arbitrum 罕見出手:鏈級許可權轉走 3,050 萬美元
ARB 和 Arbitrum 上的 ETH 都沒有發行方可以凍結,這 3,050 萬美元被轉走,靠的是 Arbitrum 安全委員會的鏈級許可權。
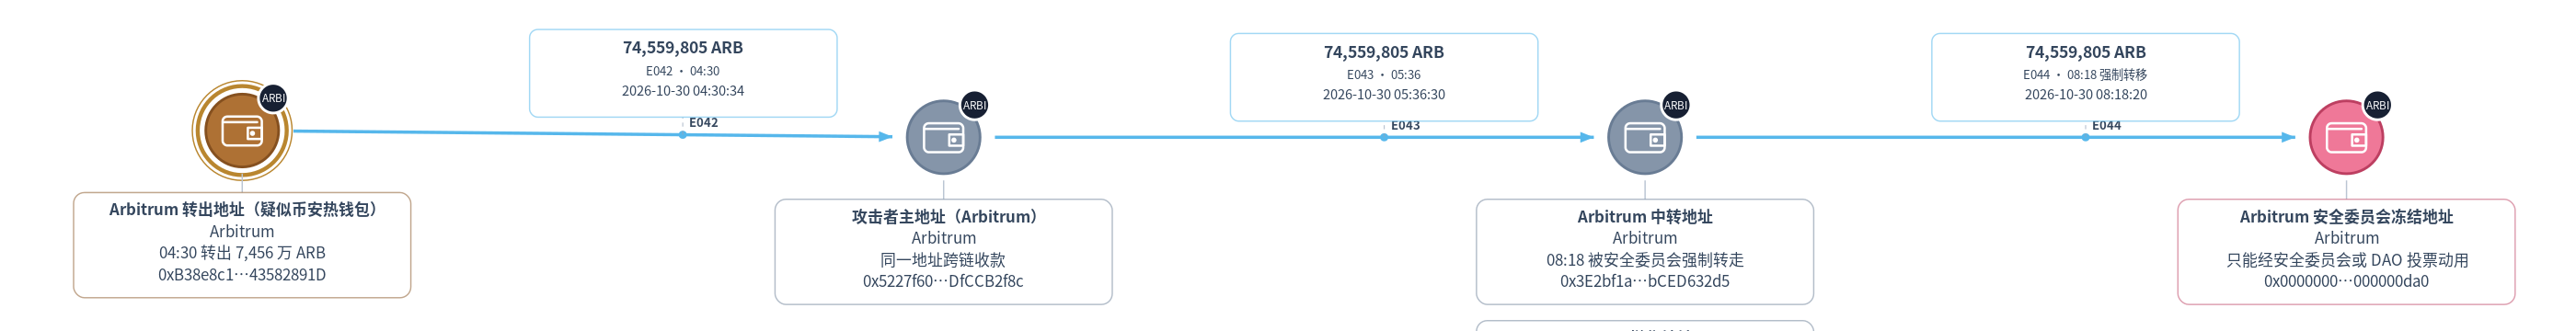
04:30:34,Arbitrum 上一個累計發出超過 850 萬筆交易的地址 0xB38e…891D,向攻擊者主地址 0x5227…2f8c 轉出 74,559,805 枚 ARB。攻擊者在 Arbitrum 上使用的是與以太坊完全相同的主地址。05:29,主地址在以太坊上給 0x3E2b…32d5 轉去 0.5 枚 ETH,後者兩分鐘後透過 MetaBridge 跨鏈,在 Arbitrum 上備好了手續費;05:36:30,7,456 萬枚 ARB 被轉入 0x3E2b。
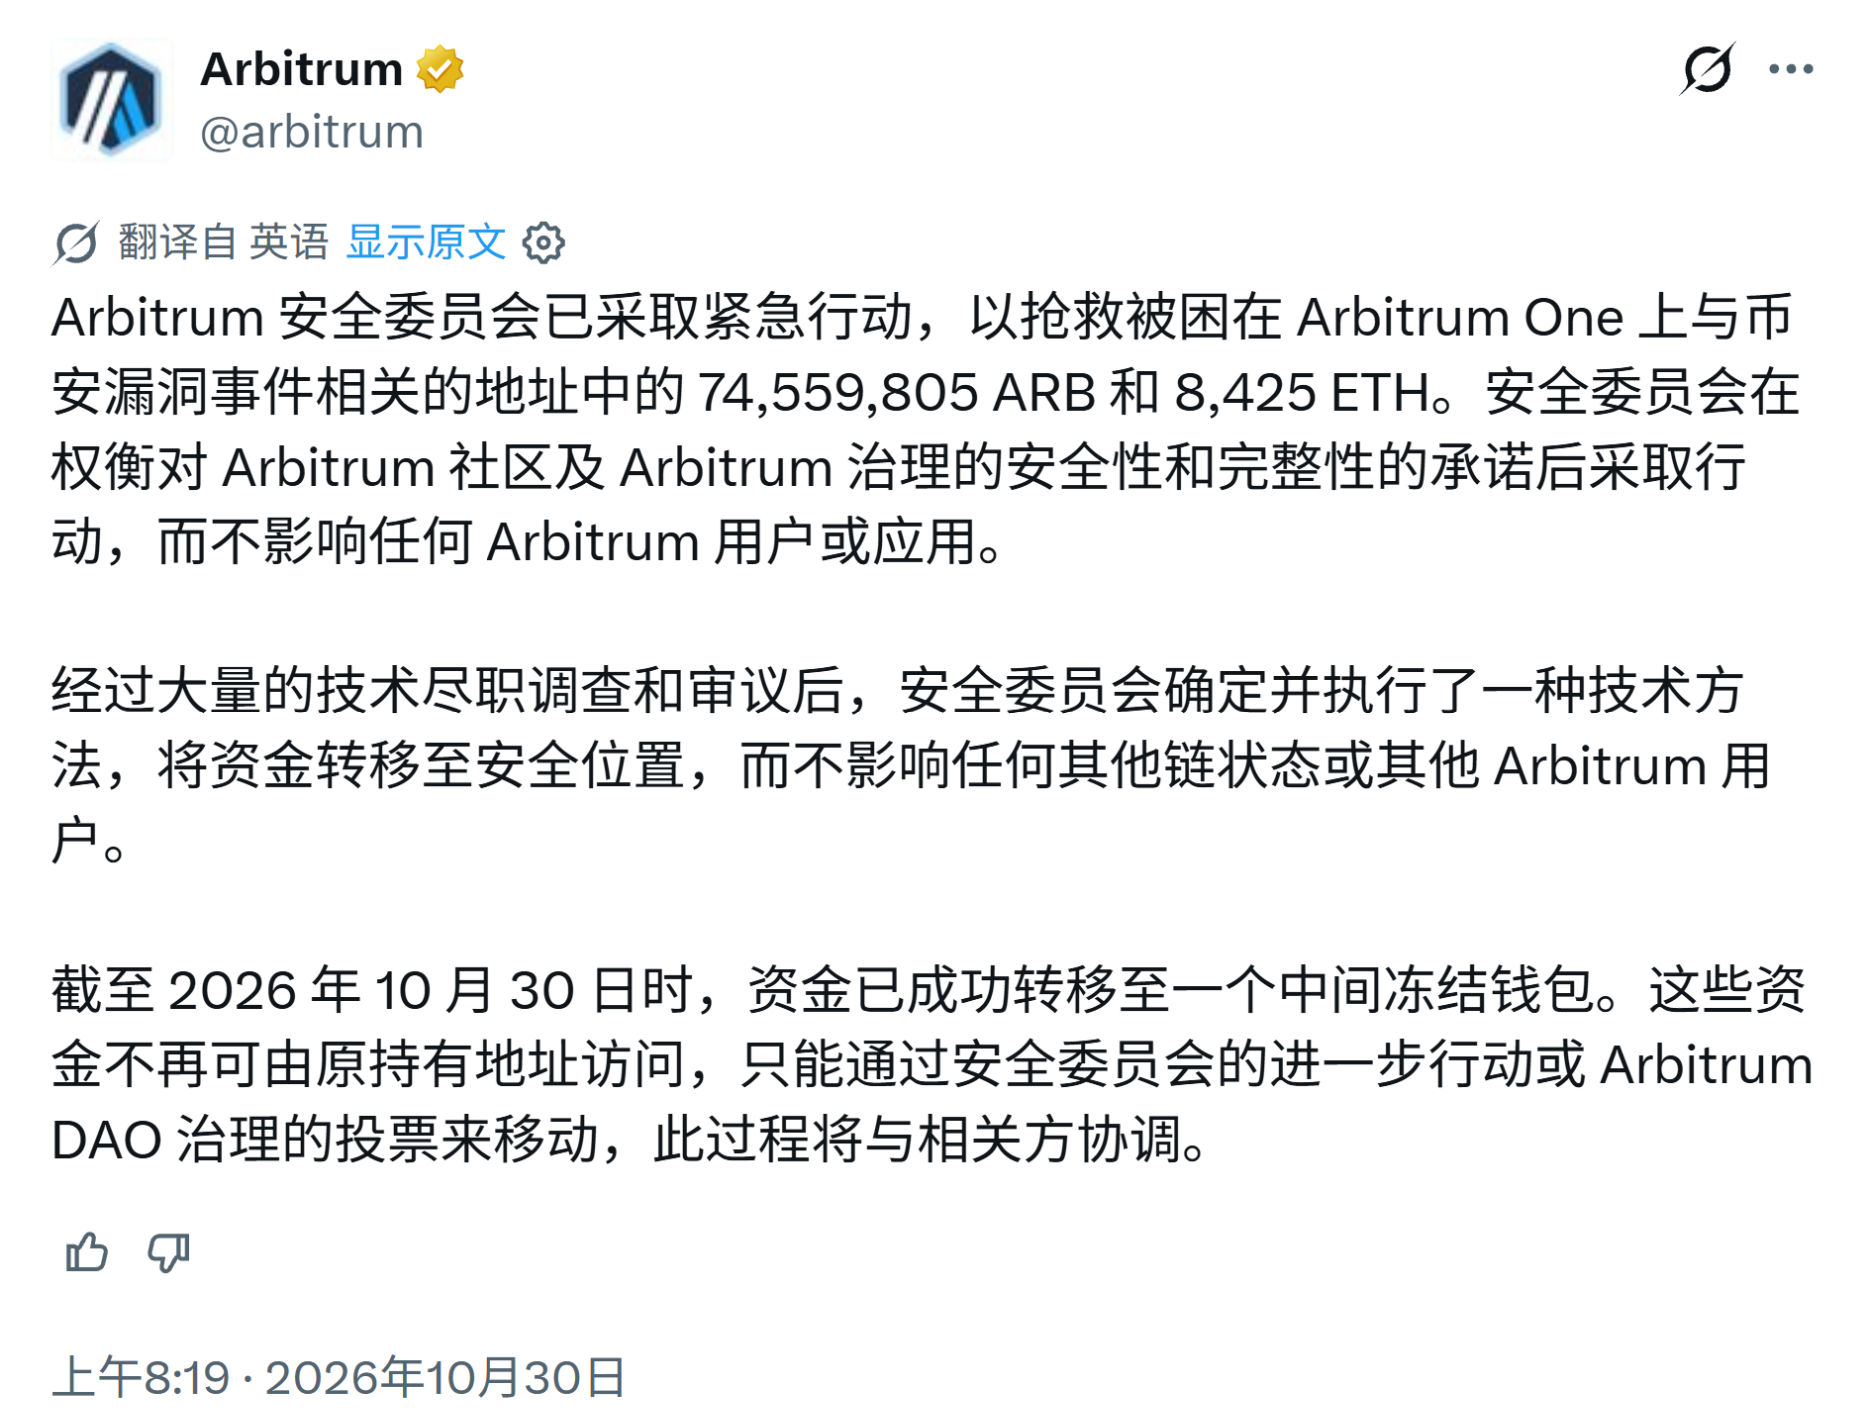
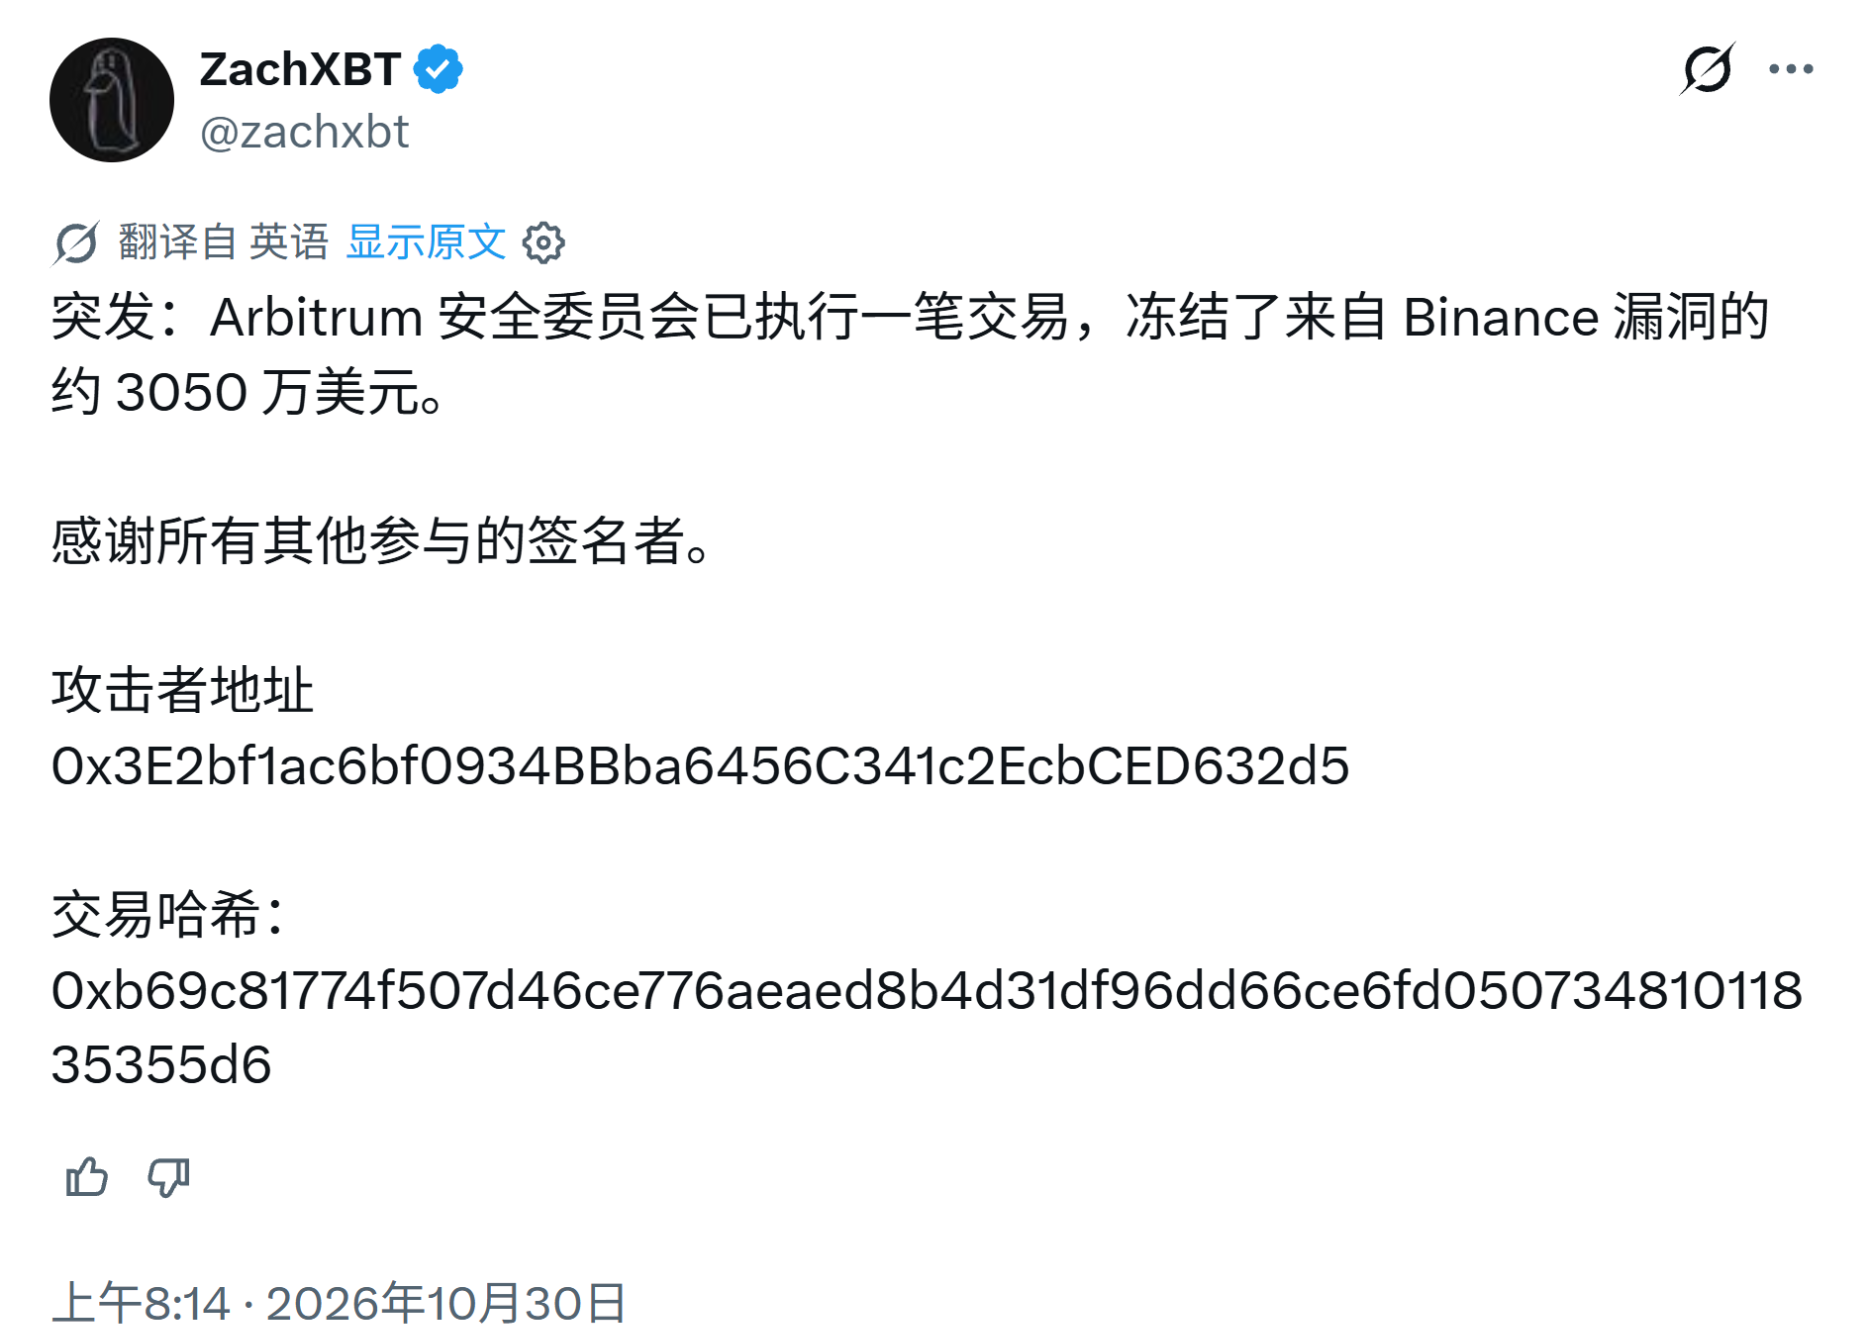
08:18:20,這 7,456 萬枚 ARB 從 0x3E2b 轉入 Arbitrum 安全委員會指定的凍結地址。Arbitrum 鏈上記錄顯示,這筆交易的傳送方是攻擊者地址本身,交易型別卻是 Arbitrum 特有的 0x65,即無需該地址私鑰簽名的交易型別。攻擊者沒有簽過這筆轉賬,資產已經離開了他的錢包。08:19,Arbitrum 官方確認,安全委員會已轉移該地址上的 74,559,805 枚 ARB 和 8,425 枚 ETH,這些資金只能經安全委員會進一步行動或 Arbitrum DAO 投票才能動用,兩者合計約 3,050 萬美元。
以太坊主網沒有類似機制,攻擊者在主網上的 ETH 只能靠追蹤資金最終流向的交易所和場外渠道去攔截。鏈上治理直接處置使用者地址中的資產,這一先例此後也會持續引發討論。
五 資金現狀:13.4 億美元停在哪裡(截至 20:00)
表 5 攻擊者仍控制的主要資產
| 資產 | 數量 | 估值(美元) | 狀態 |
|---|---|---|---|
| ETH(6 個存放地址 + 主地址) | 約 505,622 枚 | 約 11.29 億 | 無發行方可凍結;前三大地址自入賬起無轉出 |
| TRX(4 個新存放地址 + 拆分地址 TRBd) | 約 6.31 億枚 | 約 2.15 億 | 無發行方可凍結;18:15 起全面移動,持續拆分 |
| 合計 | — | 約 13.4 億 | 不含已拆分到數十個新地址的 TRX 與比特幣鏈資產 |
價格:ETH 2,233 美元、TRX 0.3405 美元(CoinGecko,20:00 前後)。主地址另有約 2,782 萬 USD1、1.26 萬 XAUT、1,907 PAXG、345 萬 FDUSD(合計約 6,100 萬美元),發行方具備凍結能力,未計入。
5.1 以太坊:資金向 6 個存放地址集中
表 6 以太坊存放地址餘額(截至 20:00)
| 地址 | ETH 餘額 | 來源與動態 |
|---|---|---|
| 存放地址① 0x8532…43D4 | 197,460 | 04:38 主地址轉入 195,460 枚,09:14 再轉入 2,000 枚;無轉出 |
| 存放地址② 0xc887…286A | 137,602 | 拋售地址 A 賣幣所得 122,310 枚 + ENA 賣出所得 15,292 枚;無轉出 |
| 存放地址③ 0x897C…8DF3 | 78,415.25 | 接力鏈末端 57,891.77 枚 + UNI 等賣出所得;無轉出 |
| 存放地址④ 0x5440…C942 | 40,600.67 | AAVE、RLUSD、WLD、RSR、MORPHO 等賣出所得;14:36 再併入 7,647 枚 |
| 存放地址⑤ 0x79e7…544A | 34,279.69 | USDe、WBTC、PEPE 賣出所得;13:31–13:35 併入 LINK、USDe 拋售地址的 14,529 枚 |
| 存放地址⑥ 0x03b0…20ea(新) | 17,260.1 | 13:15 由主地址一次轉入;無轉出,未進入 Tornado Cash |
| 主地址 0x5227…2f8c | 約 4.5 | 08:08 起在 Uniswap 拋售 30 餘種代幣;11.75 億 USDT、8.23 億 USDC 被凍結 |
資料來源:以太坊鏈上記錄(Blockscout)。
11:00 之後,以太坊上的資金繼續向存放地址歸集。13:15,攻擊者主地址把 17,260 枚 ETH(約 3,882 萬美元)一次轉入新地址 0x03b0…20ea,Arkham 當時提示其可能流向 Tornado Cash,截至 20:00 這筆 ETH 沒有任何轉出。13:28 至 13:35,原 LINK 拋售地址(11,560.82 枚)、USDe/WBTC 拋售地址(2,856.9 枚)和 PEPE 拋售地址把 ETH 全部併入存放地址⑤;14:17 至 14:20,地址 0xA97b…8d10 在 Uniswap 上連續拋售剩餘代幣,14:36 把換得的 7,647 枚 ETH 併入存放地址④。
存放地址①②③合計 413,477 枚 ETH,自入賬起沒有一筆轉出。午後這幾個地址持續收到大量零額和極小額轉賬,屬於第三方的鏈上留言與地址投毒。大額 ETH 變現通常要經過混幣器、跨鏈橋或場外渠道,這幾個地址的第一筆轉出,將是判斷追回難度的關鍵訊號。
5.2 波場:凍結前 2.34 億 USDT 換成 6.38 億枚 TRX
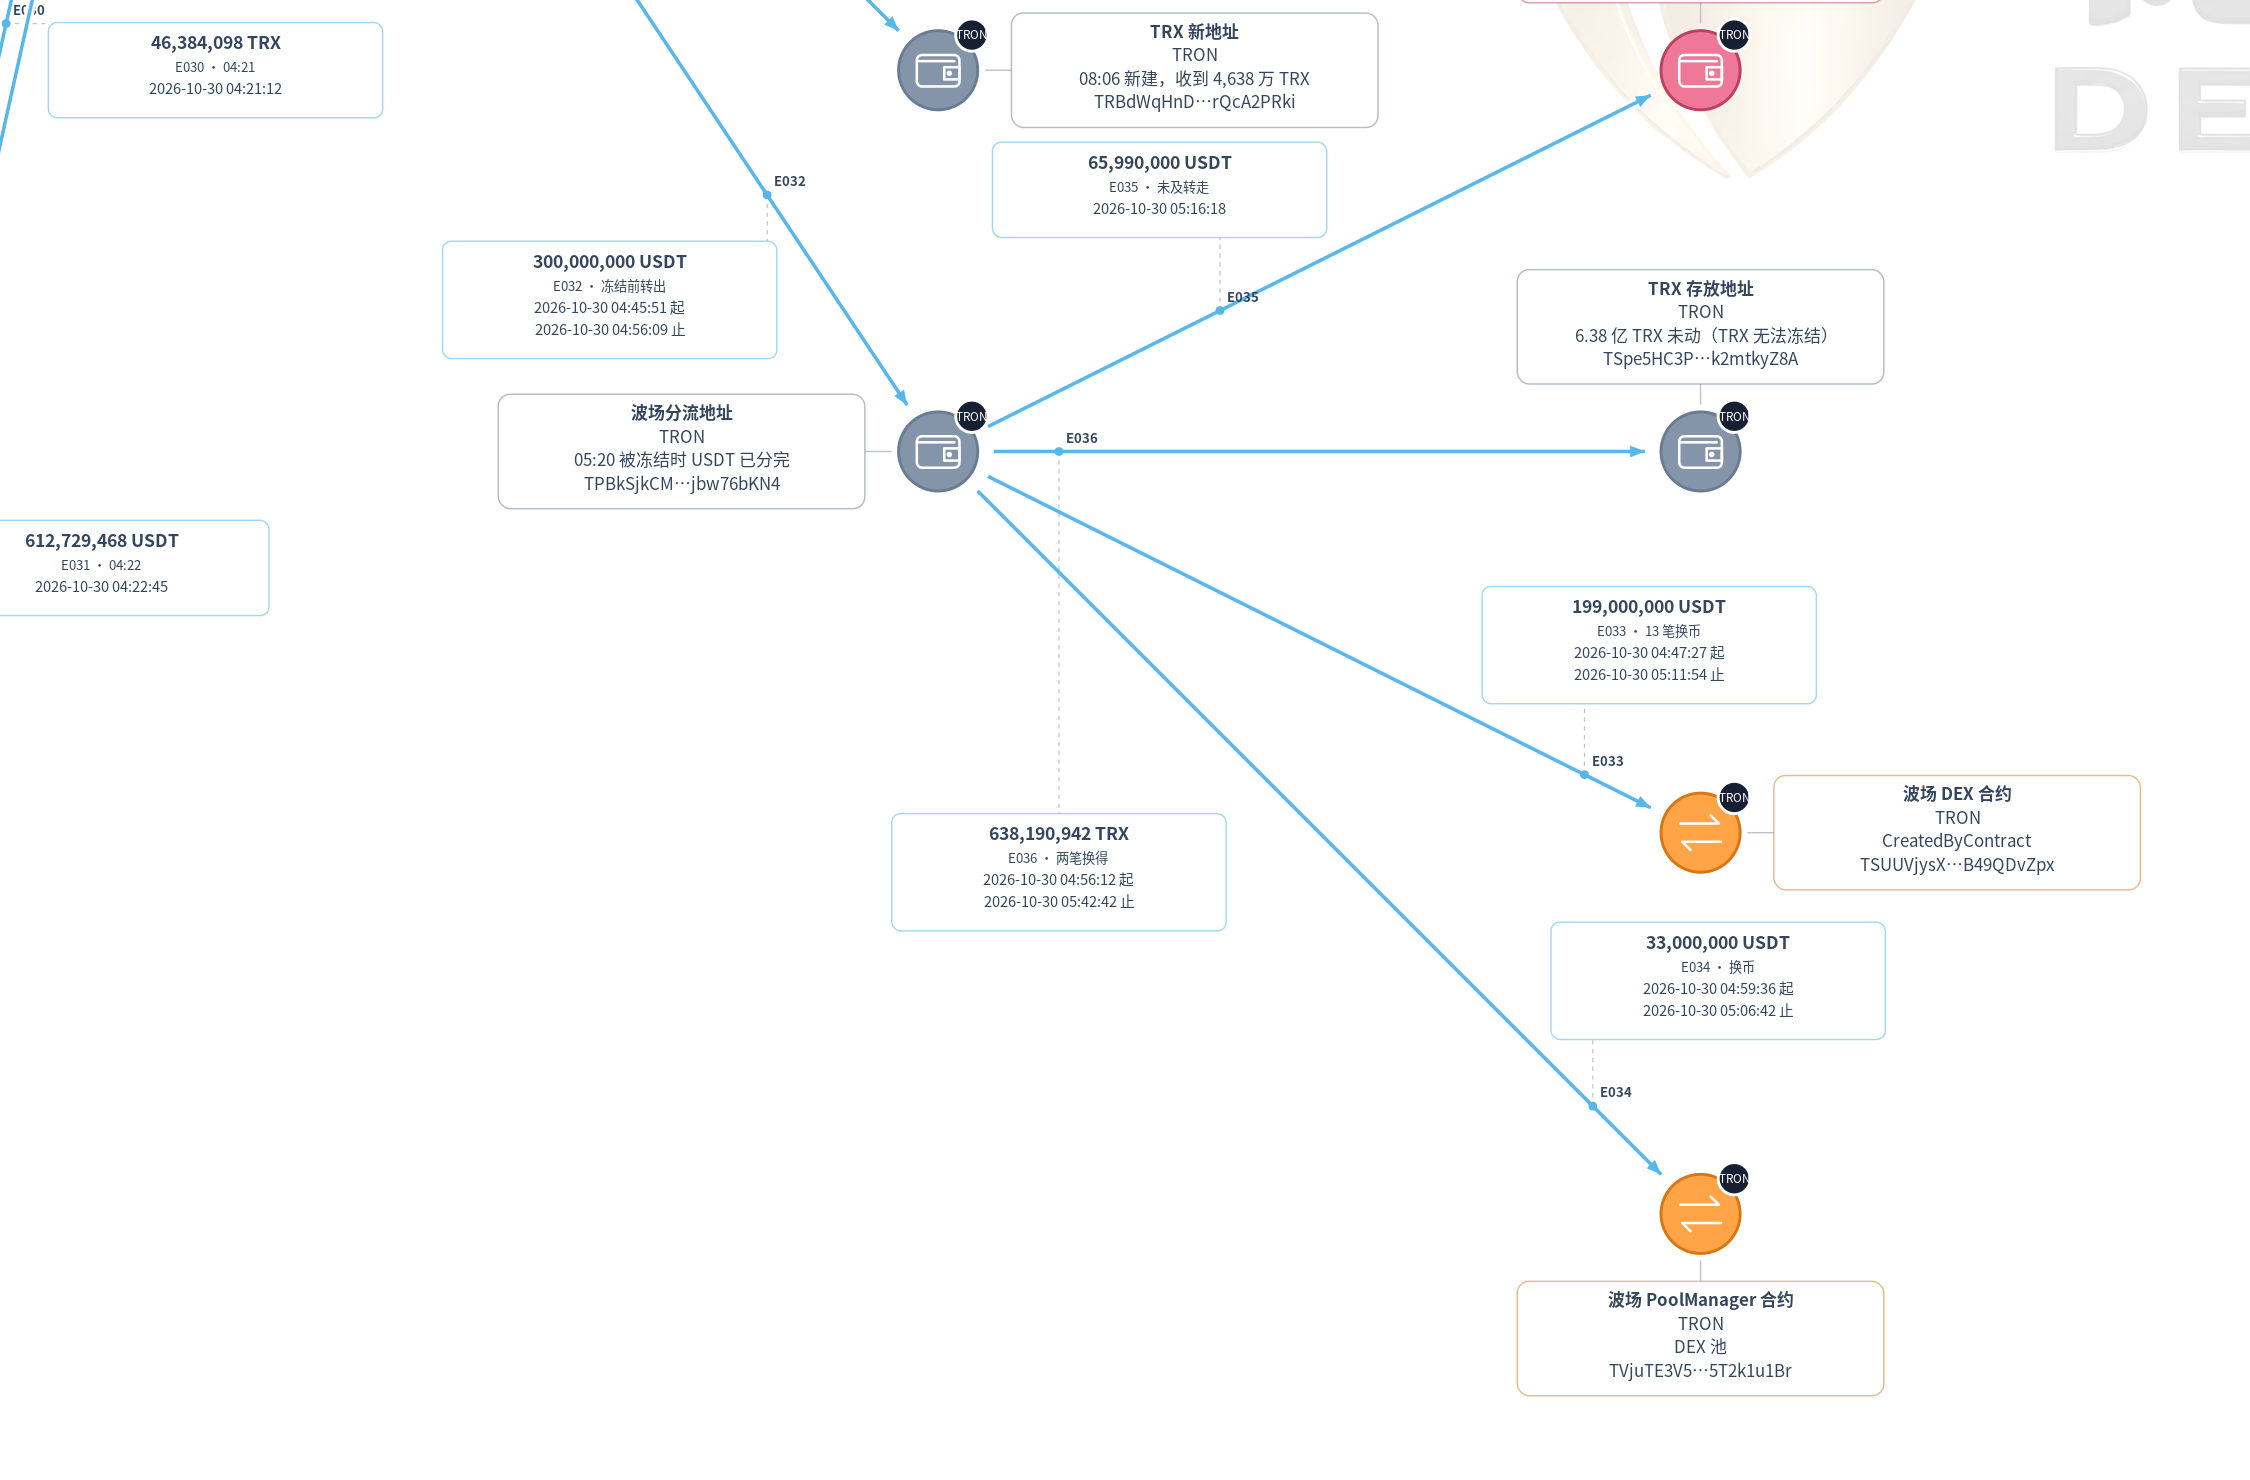
04:22:45,6.13 億 USDT 從幣安波場熱錢包轉入攻擊者收款地址 TG5i…zsGi。04:45 和 04:56,該地址分兩筆將 3 億 USDT 轉給分流地址 TPBk…KN4。分流地址隨後在 24 分鐘內,將 1.99 億 USDT 分 13 筆轉入一個波場去中心化交易所合約,另將 3,300 萬和 200 萬 USDT 轉入兩個兌換合約,換得的 TRX 於 04:56:12 和 05:42:42 兩次轉入新地址 TSpe5…yZ8A,合計 638,190,941 枚。
Tether 在波場的凍結同樣慢了一步。05:09:12 凍結收款地址時,地址內仍有 3.13 億 USDT;05:16:18,分流地址將最後 6,599 萬 USDT 轉給 TCzB…Y62,5 分鐘後該地址被凍結;05:20:57 分流地址本身被凍結時,賬上的 USDT 已經全部轉出。08:06:09,收款地址上剩餘的 4,638 萬枚 TRX 被整筆轉入一個 3 秒前才啟用的新地址 TRBd…PRki。
5.3 18:15 之後:6.38 億枚 TRX 全部離開存放地址
德爾泰追蹤發現,持有 6.38 億枚 TRX、此前一直未動的 TSpe5 地址,在 18:15 至 18:20 的 5 分鐘內分 5 筆轉出全部餘額,現僅剩約 37 枚 TRX。其中 1.2 億枚先進入一箇中轉地址,18:20:48 再轉入拆分地址 TRBd;其餘 4 筆共 5.182 億枚分別停在 4 個新地址,截至 20:00 沒有繼續轉出。
表 7 TSpe5 的 5 筆轉出(北京時間)
| 時間 | 接收地址 | TRX 數量 | 後續 |
|---|---|---|---|
| 18:15:21 | TAk1…UFYP5(中轉) | 120,000,000 | 18:20:48 全部轉入 TRBd |
| 18:18:09 | TL2F…NcfVwj | 120,000,000 | 未動 |
| 18:18:42 | TCBA…63ao1fk | 120,000,000 | 未動 |
| 18:19:24 | TJaj…FaLLHKT | 120,000,000 | 未動 |
| 18:20:18 | TKkH…vdd1xvw6K | 158,200,900 | 未動 |
資料來源:波場鏈上記錄(TronGrid)。完整地址與交易雜湊見附錄。
5.4 TRBd:拆分、SunSwap 兌換與 USDT0 跨鏈迴流
TRBd 自 10:19 起持續拆分,截至 20:00 已分 145 筆轉出 5,373 萬枚 TRX,18:20 收到 1.2 億枚後餘額回升至約 1.13 億枚,拆分仍在進行。被拆出的 TRX 先進入 13 個一級拆分地址和 41 個拆分中轉地址,這些地址大多在 10:19 之後才新建。
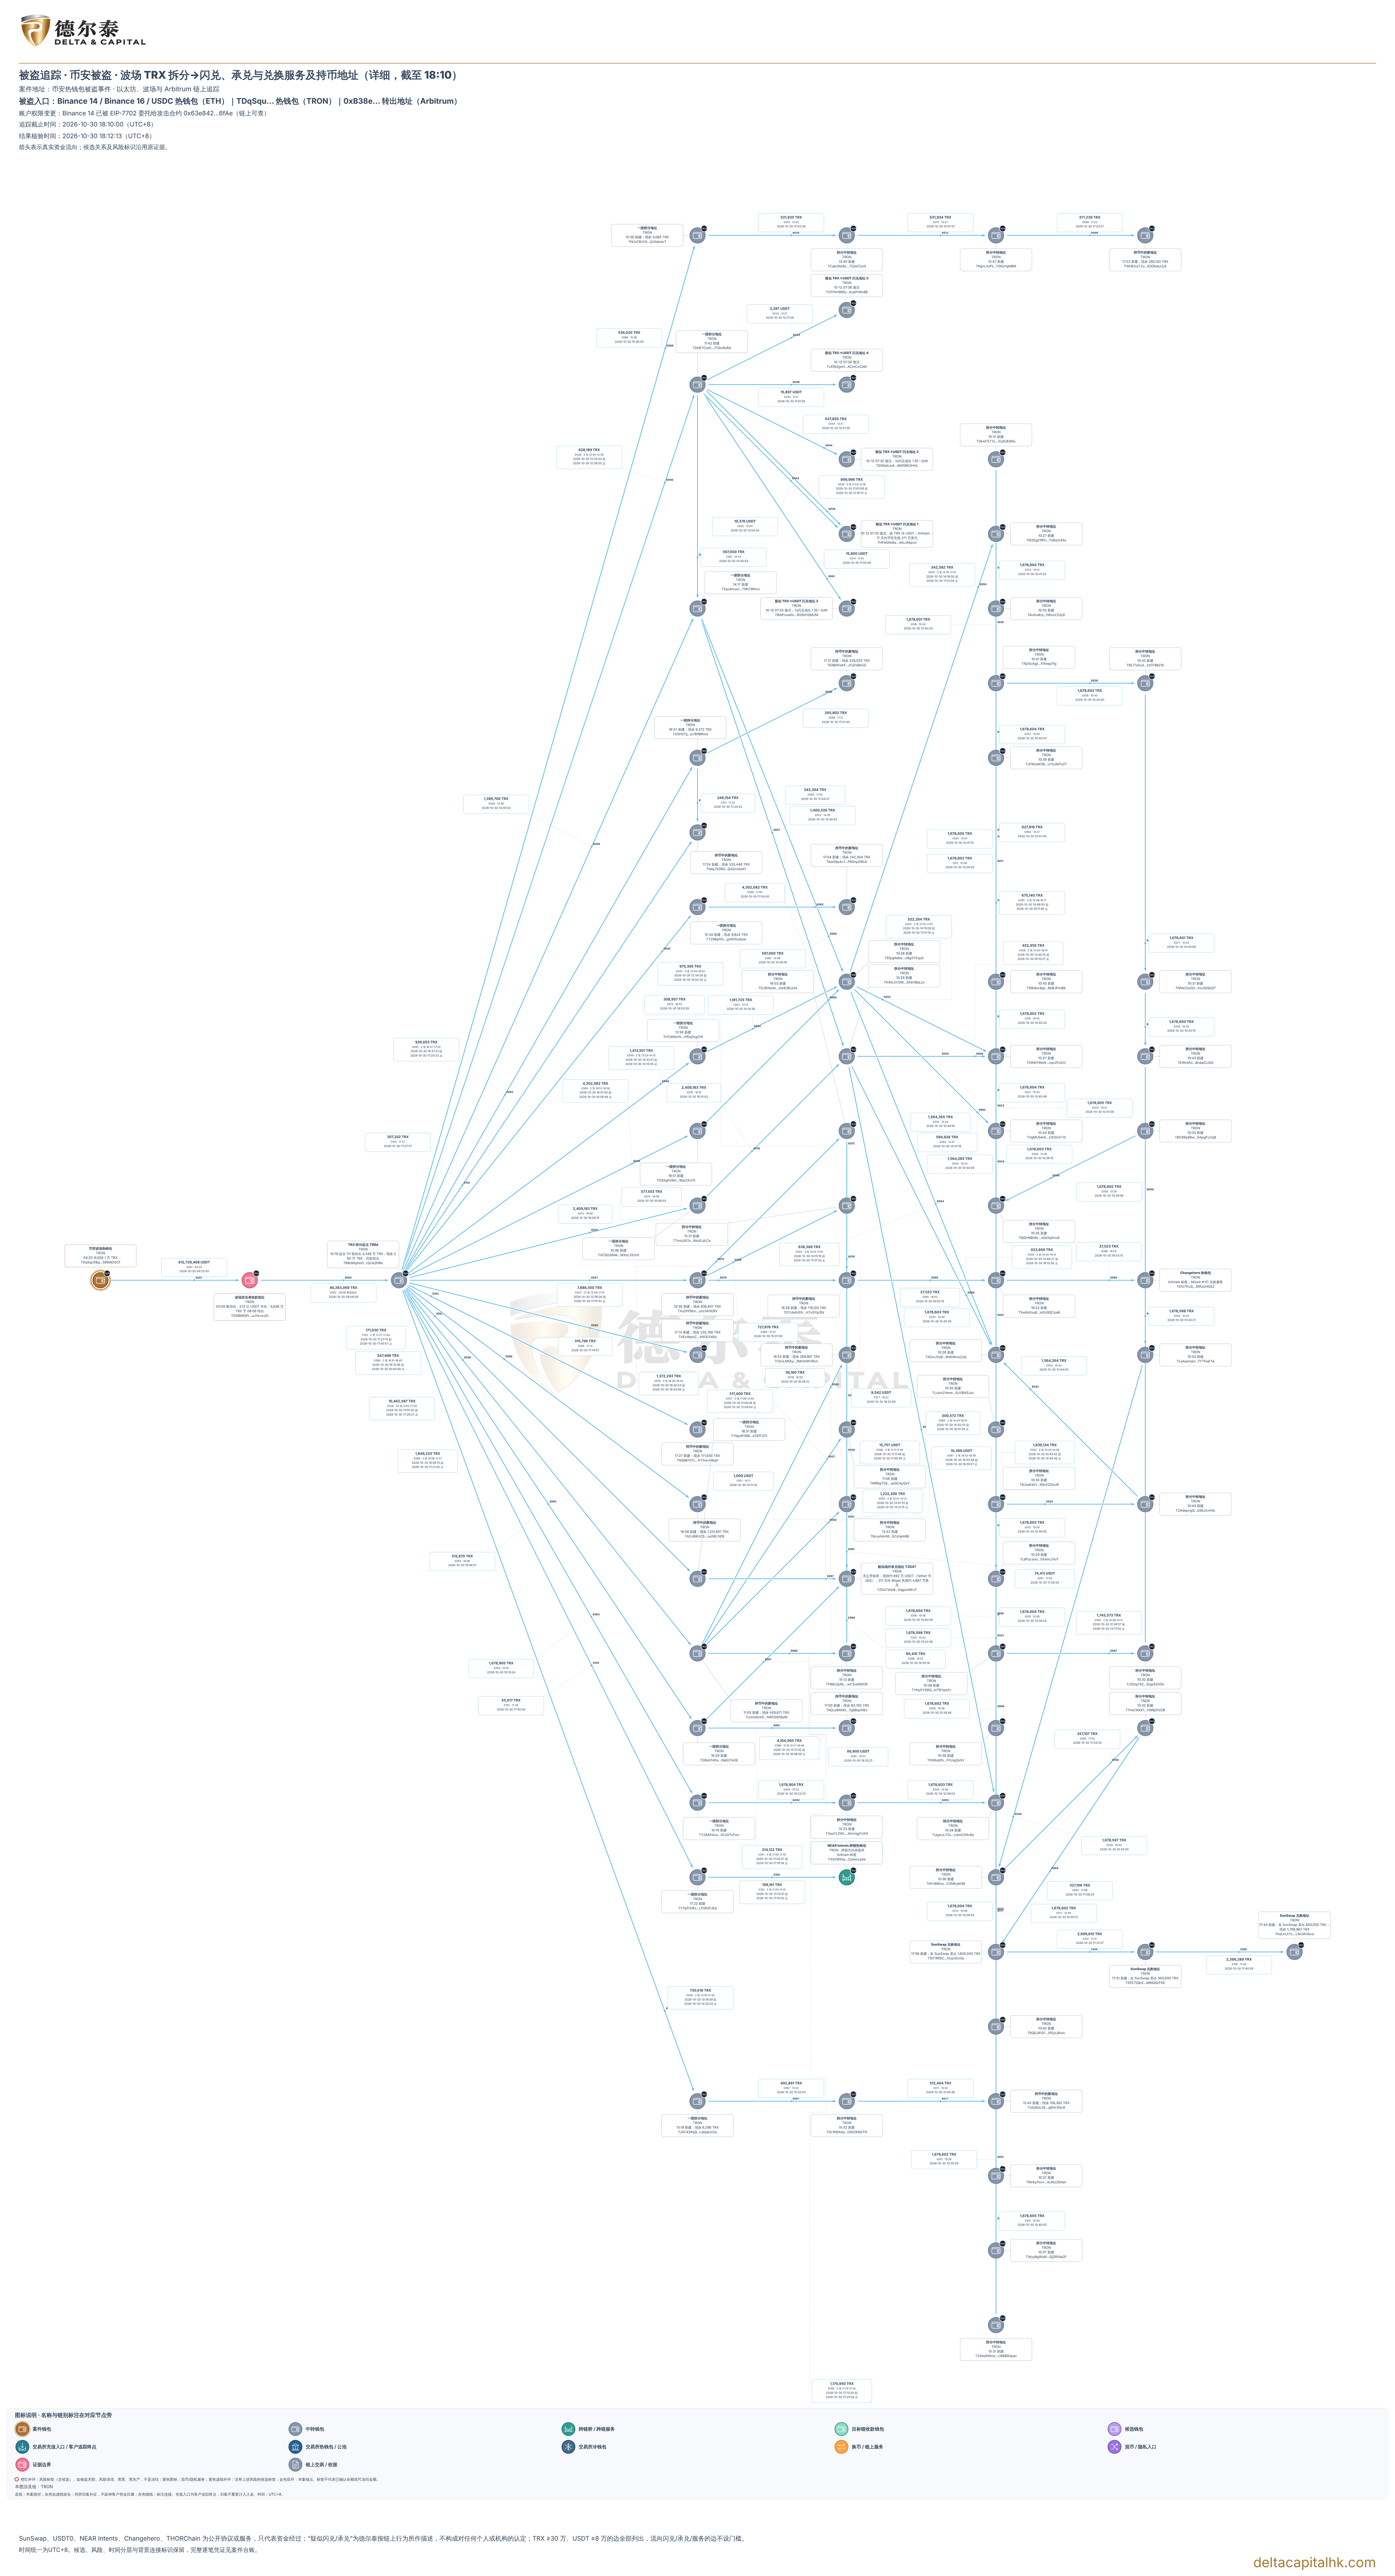
截至 18:10,其中約 1,174 萬枚 TRX 在 SunSwap 上換成 USDT,再由 14 個跨鏈發起地址透過 USDT0 的跨鏈合約分 27 筆轉回以太坊,合計 4,043,953 USDT;到達以太坊的 9 個迴流地址收到 USDT 後隨即在 DEX 換成 ETH。另有少量 TRX 和 USDT 流向疑似閃兌、場外承兌與兌換服務:5 個疑似 TRX→USDT 閃兌地址在 10 月 12 日同一分鐘內啟用,其中 1 個在 17 天內向幣安充值約 371 萬美元;疑似場外承兌地址 TZG47 現持約 692 萬 USDT,311 天內向 Bitget 充值約 4,887 萬美元;此外還有 Changehero(混合 KYC 兌換服務)和 NEAR Intents 跨鏈熱錢包。
這條路徑對凍結方並非全無機會:經 USDT0 跨鏈的是 Tether 可凍結的 USDT,閃兌與承兌地址又與幣安、Bitget 等交易所存在充值往來。Chainalysis 18:09 也觀察到,攻擊者正在用自動化手段在短時間內執行數千筆交易,反覆在地址之間迴圈資金,常常把資金送回序列中較早出現的地址。慢霧 MistTrack 則發現,被盜 TRX 在轉移中經 Bitget Wallet 跨鏈兌換流入一個曾被 Phemex 駭客使用過的地址,Bitget Wallet 隨後表示已將識別出的涉案地址列入黑名單並限制相關服務。
六 外部響應、歸因與市場影響
6.1 凍結與協同處置
表 8 各方凍結與處置情況
| 參與方 | 已公開的處置 | 說明 |
|---|---|---|
| Tether | 凍結超過 15.67 億 USDT(05:25) | 鏈上合計 17.59 億 USDT 被鎖在以太坊、波場 5 個地址 |
| Circle | 凍結超過 8 億 USDC(05:18) | 主地址 8.23 億 USDC 於 05:04:59 被凍結 |
| Arbitrum 安全委員會 | 74,559,805 ARB 與 8,425 ETH 轉入凍結地址 | 約 3,050 萬美元;動用需委員會或 DAO 投票 |
| World Liberty Financial / BitGo | 據何一,凍結約 2,700 萬 USD1 與約 200 萬美元 WLFI | 主地址持有約 2,782 萬 USD1 |
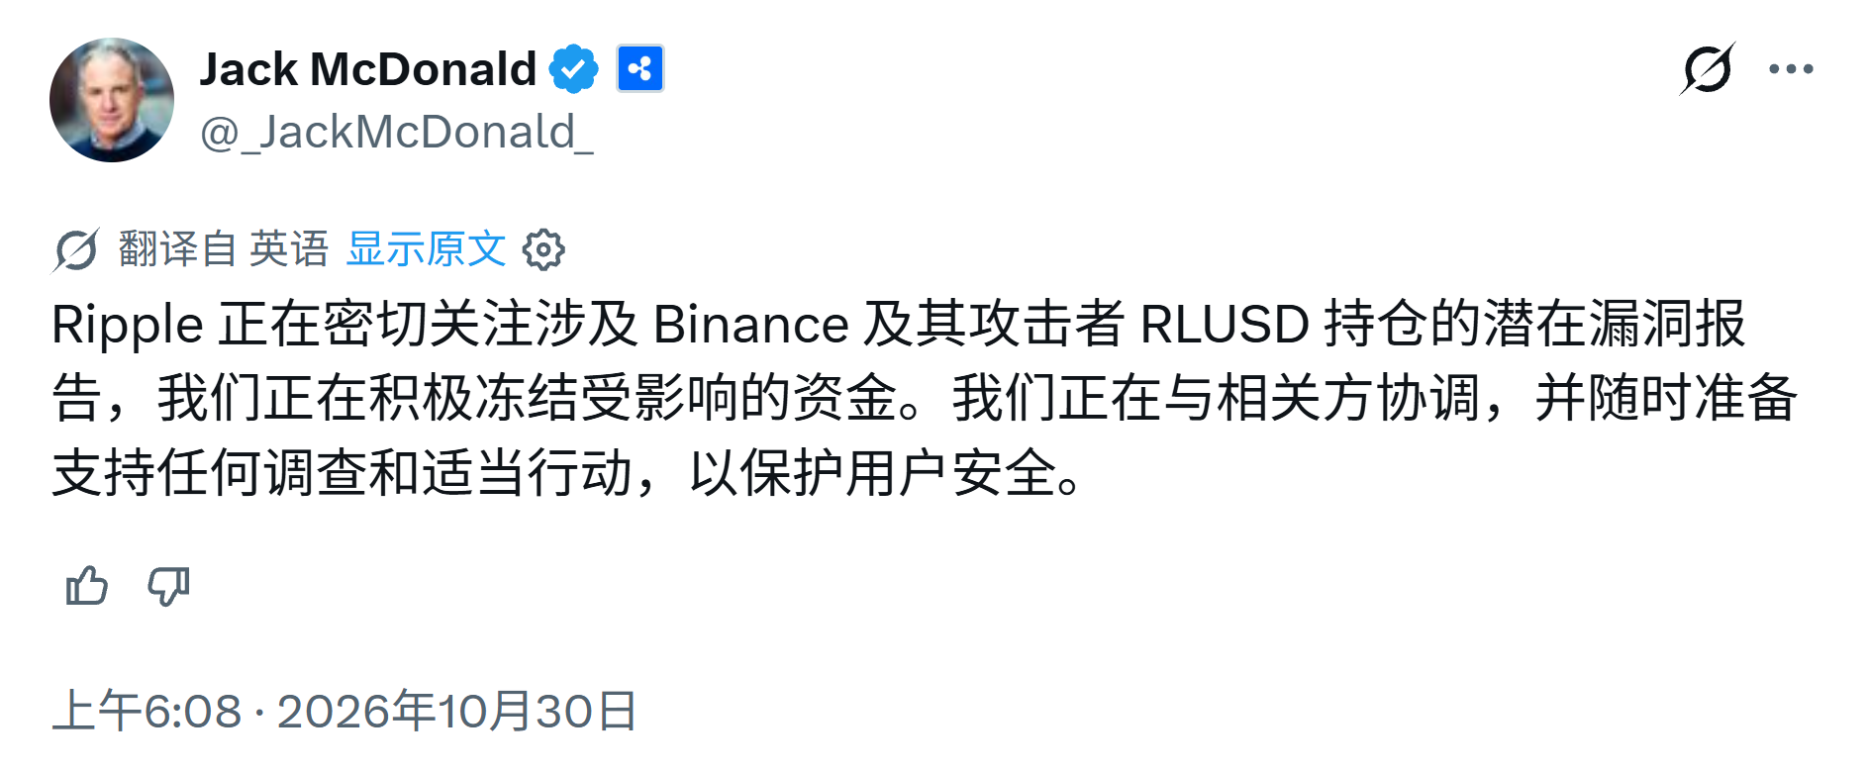
| Ripple | 正在凍結攻擊者持有的 RLUSD(06:08) | 攻擊者曾持有 6,260 萬 RLUSD,部分已賣出 |
| Synthetix | 透過 DAO 追回約 841 萬枚 SNX,存放於協議多籤 | 已通知幣安,可按要求返還 |
| USDT0 | 一度暫停以太坊與波場之間的跨鏈轉賬,已恢復 | 防止贓款經跨鏈轉移 |
| Bitget Wallet | 將識別出的涉案地址列入黑名單,限制相關服務 | 與幣安安全團隊協作追蹤 |
| Aave | 凍結相關市場的新增借款 | 還款、提取與清算照常 |
資料來源:各方 X 官方賬號、吳說、路透社公開資訊。
6.2 攻擊者歸因
TRM Labs 以較高置信度將此次攻擊歸於與朝鮮相關的 TraderTraitor。鏈上偵探 ZachXBT 判斷攻擊者為朝鮮 Lazarus 旗下的 TraderTraitor,並發現當日中午,本次被盜資金與上月 Bitget 3.88 億美元被盜贓款經 THORChain 匯入同一地址後發生混合,兩起事件很可能由同一攻擊者實施。Lookonchain 也認為,幣安、Bybit 與 Bitget 三起被盜背後可能都與 Lazarus 有關。上述均為研究機構與鏈上分析人士的判斷,尚無執法機構的正式認定。據路透社 19:45 報道,幣安正與包括 FBI 和美國特勤局在內的全球執法機構合作。
6.3 幣安的應對與使用者安排
幣安在 06:33 暫停提現,08:13 一度暫停存款。12:36,幣安宣佈充值已恢復正常,提現預計在 48 小時內恢復;19:24,幣安客服更新為預計在 45 小時內恢復,並表示待處理的提現已被取消,使用者可透過 P2P、法幣提現或交易處理資金。
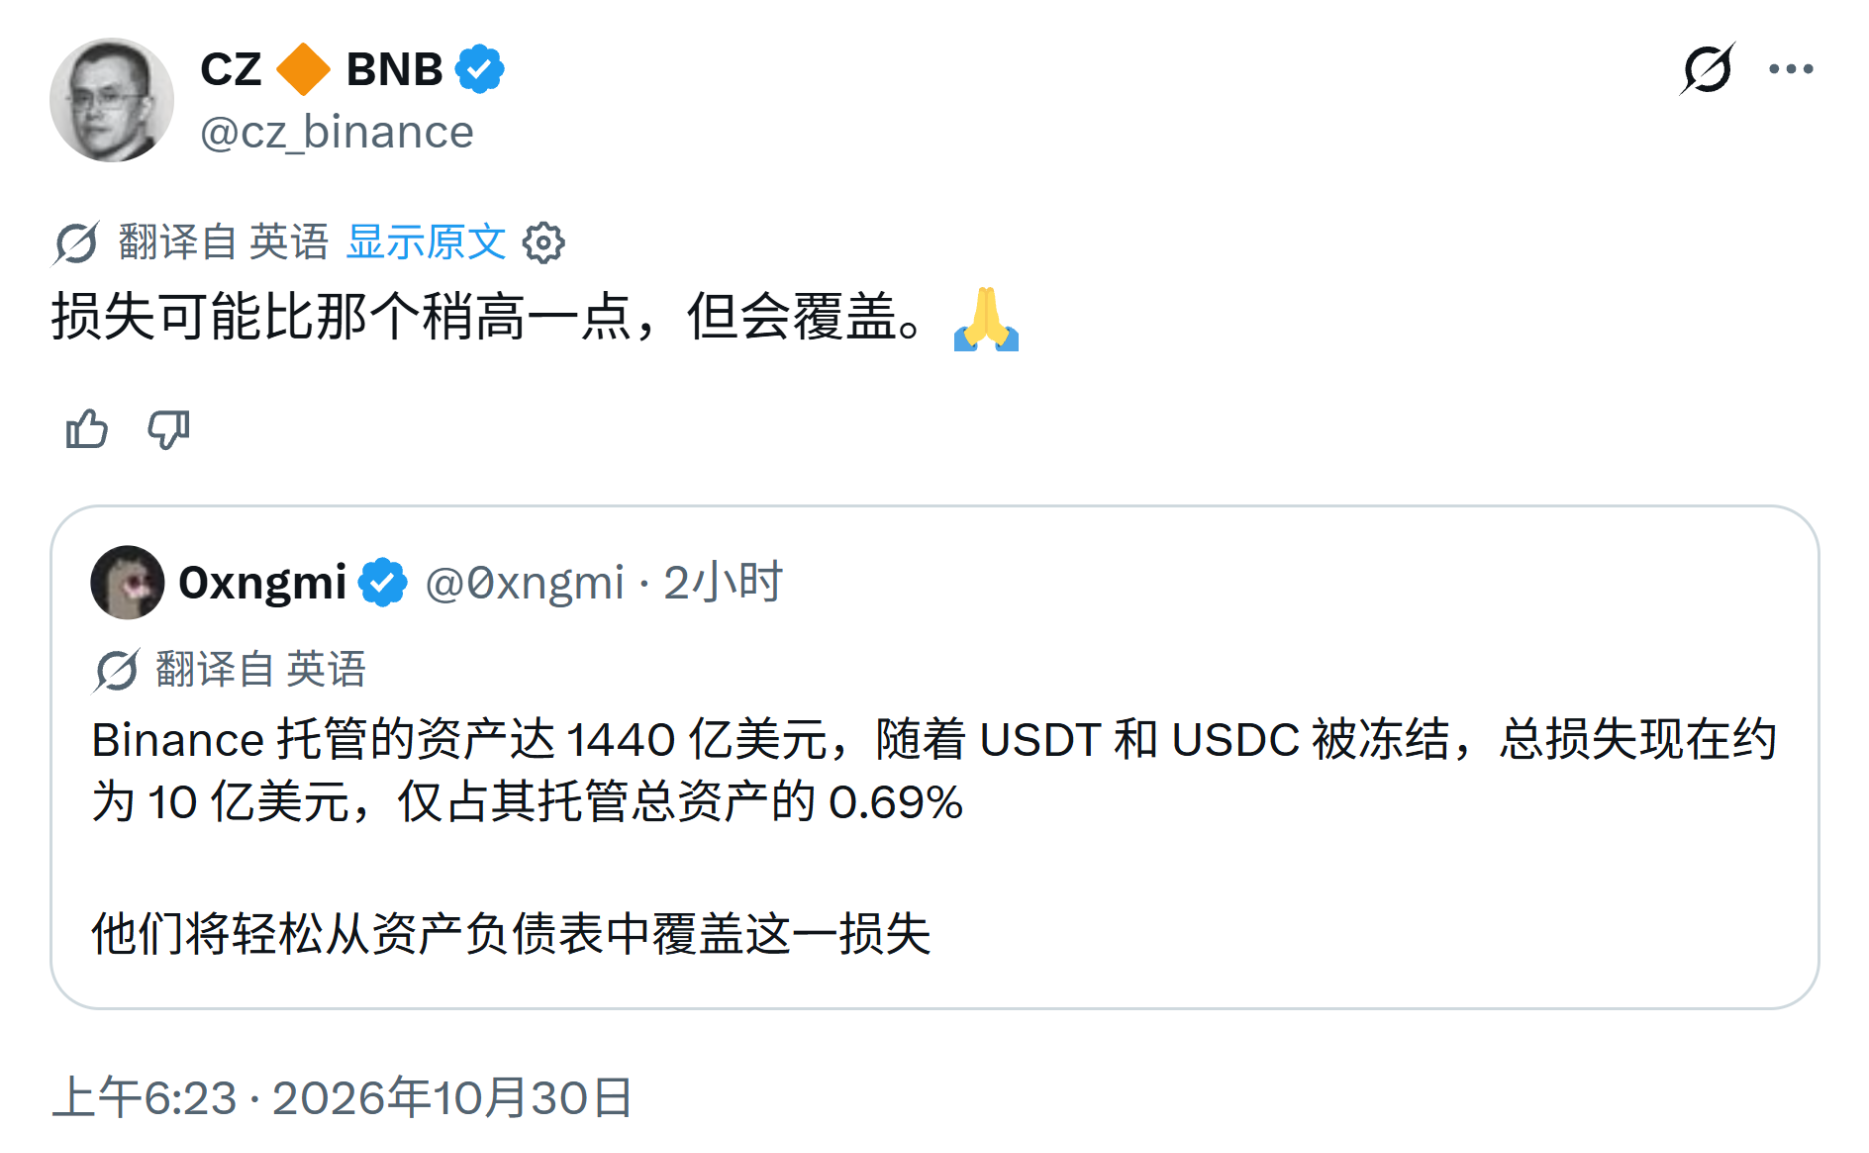
賠付方面,CZ 10:23 表示使用者資金安全無虞,何一 11:51 回應稱會追到底。19:03,幣安披露已預留超過 63.4 億美元公司資金用於彌補損失,其中約 50 億美元已以受影響的相同代幣形式持有,其餘正透過公開市場和場外交易買入;何一 19:07 表示,正在透過場外和場內交易買入完全匹配數量的被盜山寨幣。18:55,幣安宣佈已開始為使用者回填受影響的資產。修復完成後,幣安將釋出更新的儲備證明。
6.4 市場影響
事件發生後,加密市場明顯回撤。截至 20:00,BTC 報 77,394 美元,24 小時下跌 3.5%,盤中一度跌至 7.7 萬美元附近;ETH 報 2,233 美元,下跌 4.0%,一度跌破 2,200 美元;BNB 報 699 美元,下跌 5.4%。印度交易所 CoinDCX 以一家全球流動性提供商受影響為由,將期貨業務臨時調整為只減倉模式。Ballet 創始人 Bobby Lee 接受彭博社採訪時表示,被盜的比特幣大機率已無法追回。CZ 則提到,當日傳統金融市場同樣大幅下跌,市場波動不應全部歸因於此次攻擊。
價格資料來源:CoinGecko,20:00 前後報價,僅反映截止時點。
七 公告之外:投毒、留言與清倉式拋售
7.1 攻擊者地址同樣遭遇地址投毒
Spreek 首發預警附帶的截圖中,攻擊者主地址的交易記錄裡出現了一筆來自 0x9749F766…C762 的轉賬。真正的拋售地址 A 是 0x9749292D…C762,兩者開頭和結尾完全相同,只有中間字元不同。攻擊者 04:29 向拋售地址 A 轉入 0.5 枚 ETH 作為手續費,不到一分鐘,仿冒地址的轉賬就已出現。鏈上還出現了一個顯示名稱為 USDT 的假代幣,偽造出主地址向另一個仿冒的 0x9749…c762 地址轉出 5 億枚 USDT 的記錄,數額與真實轉賬完全一致。
7.2 二十餘條鏈上留言
被盜後的幾個小時內,攻擊者主地址陸續收到約二十條鏈上留言,內容包括直接索要 5 萬美元、引用聖經經文、推廣各類代幣,也有人留下 Funds are UNSAFU 一句,調侃幣安過去常用的 Funds are SAFU 口號。截至 20:00,幣安尚未在鏈上向攻擊者喊話或公佈白帽賞金。
7.3 山寨幣清倉式拋售
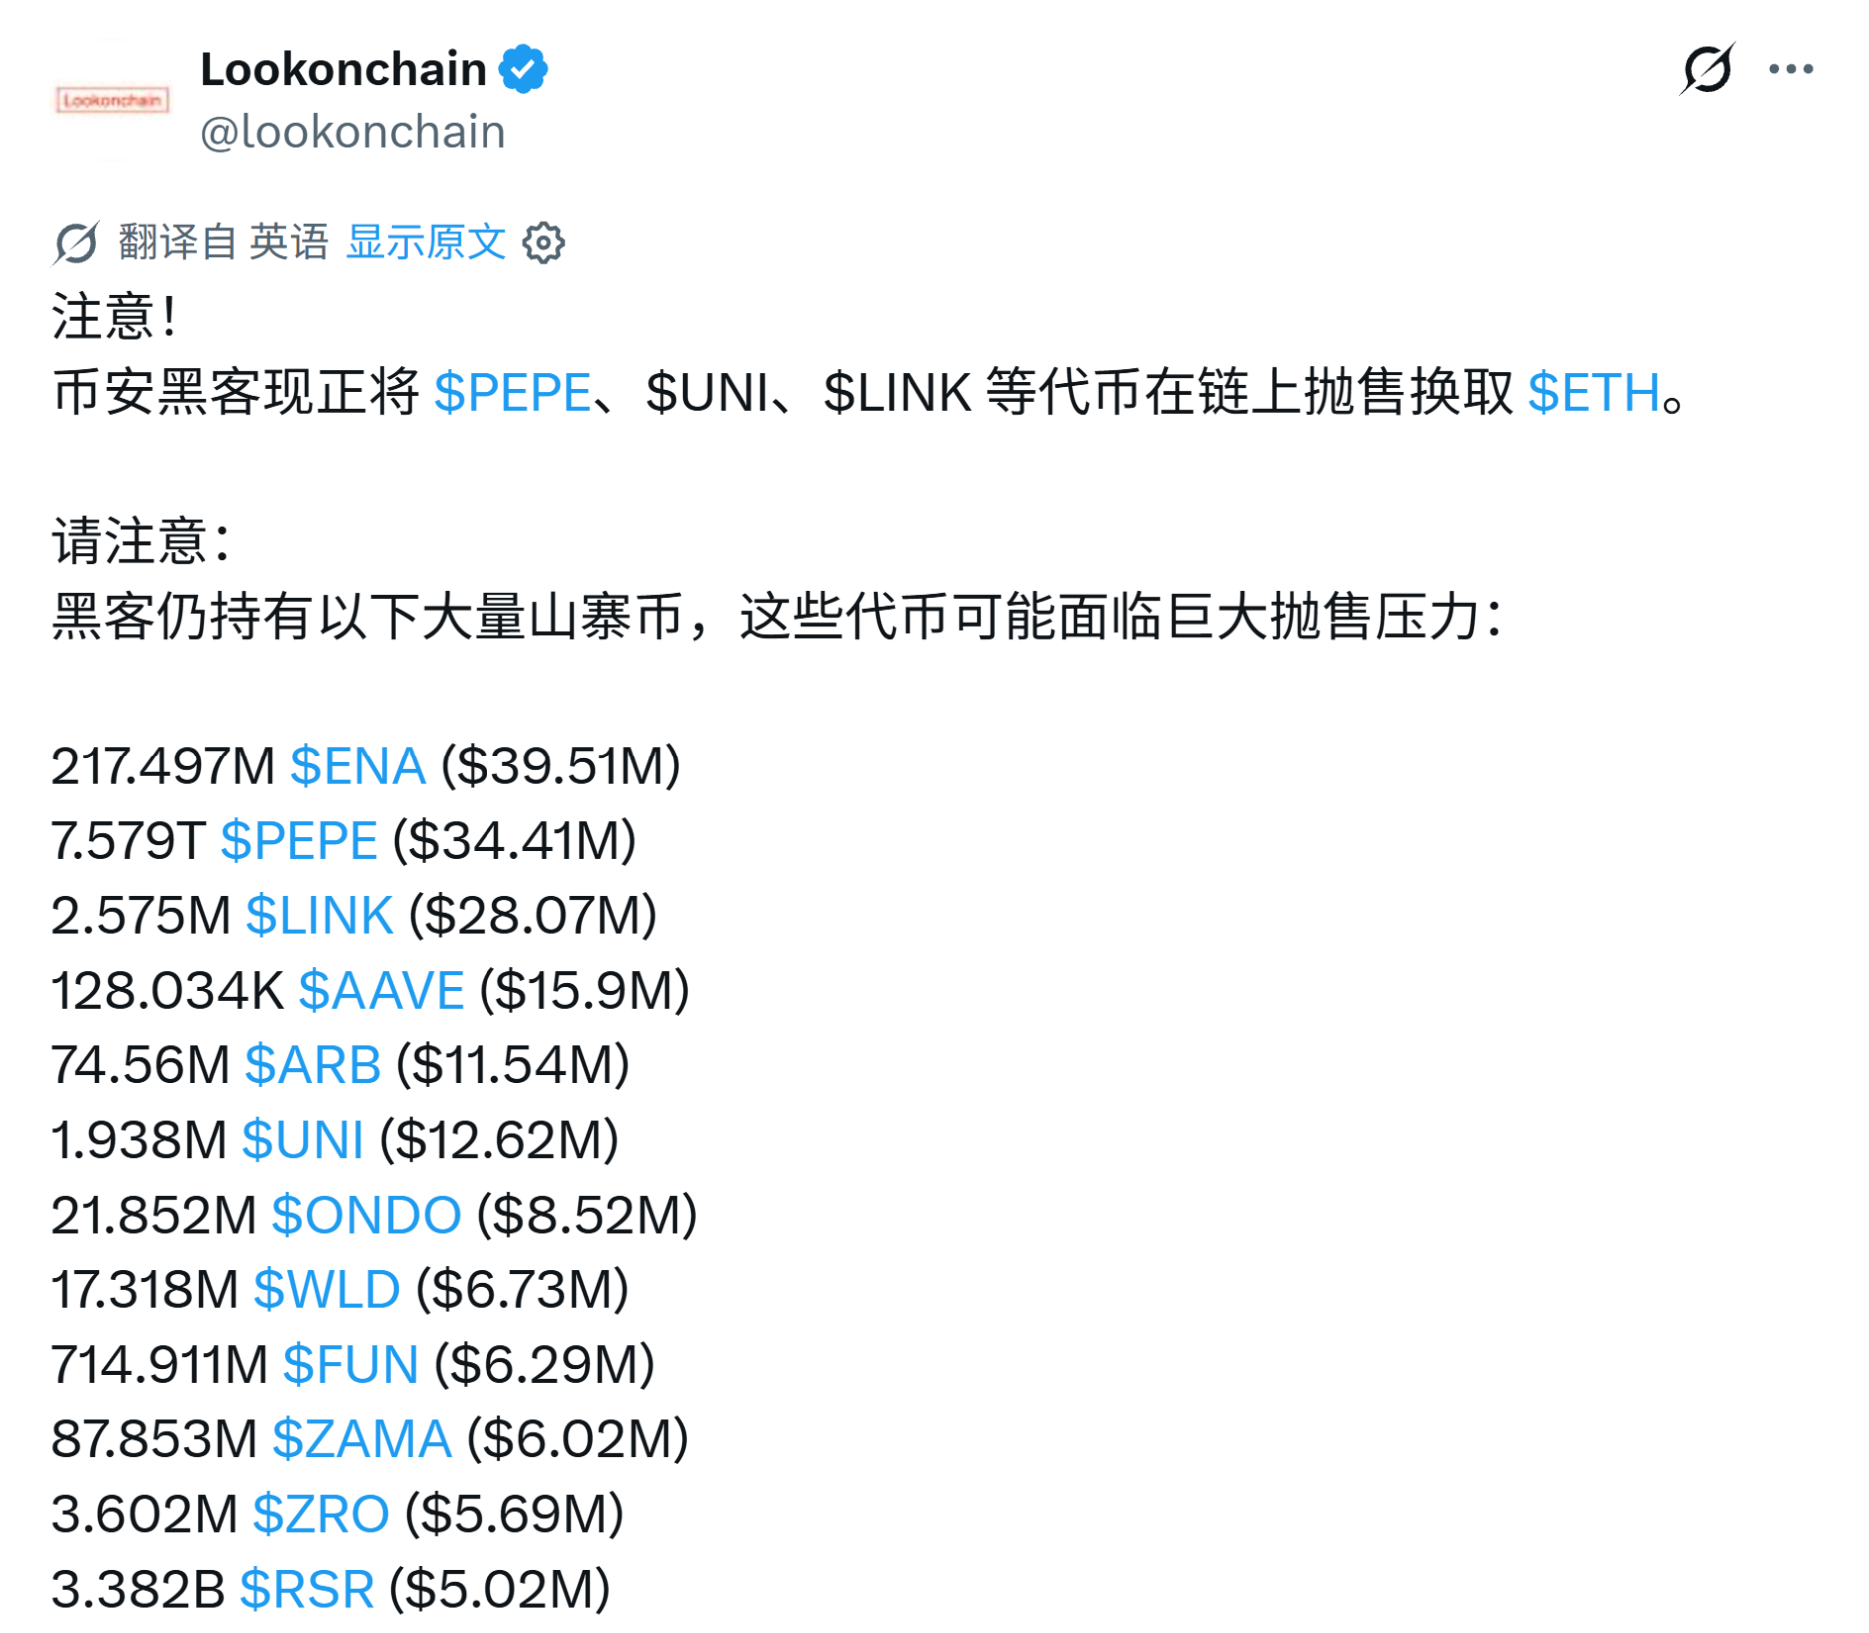
06:48,Lookonchain 提醒攻擊者正在鏈上賣出 PEPE、UNI、LINK 等代幣換取 ETH。兩個多小時後,這些代幣已全部賣完,7.77 萬億枚 PEPE 換得約 14,049 枚 ETH,PEPE 價格隨之下跌 12.33%;33.8 億枚 RSR 在 08:53 至 09:08 間全部兌換為 1,856 枚 ETH。08:08 起,主地址又在 Uniswap 上拋售 ZAMA、FET、PENDLE、CRV、SHIB、EIGEN、LDO 等 30 餘種長尾代幣,午後剩餘代幣繼續由 0xA97b 等地址賣出並歸集到存放地址。
八 德爾泰觀察
本次各方的響應速度已經相當快:Tether 37 分鐘內出手,17 分鐘內在以太坊上連續凍結 8 個地址;Arbitrum 安全委員會在 4 小時內從攻擊者地址轉走 3,050 萬美元,合計凍結約 30 億美元。即便如此,仍有 7.29 億 USDT 在凍結生效前被換成 ETH 和 TRX,截至 20:00 仍有約 13.4 億美元資產沒有任何機構能夠凍結,且波場一側已在 18:15 後全面動身。幣安使用者、提現暫停期間急於轉移資產的投資者,以及自行保管資產的持幣人,需要注意以下幾點。
1. 提現恢復前後,警惕各類釣魚詐騙
交易所遭攻擊、提現暫停、官方承諾賠付,這三個條件疊加,正是詐騙團伙最常利用的時機。未來幾天,以幣安賠付登記、SAFU 補償領取、資產遷移驗證為名的連結、簡訊和私信可能大量出現,部分還會冒充幣安客服或安全團隊主動聯絡使用者。任何要求連線錢包、輸入助記詞、簽名授權或先行轉賬驗證的資訊,均應視為詐騙。
2. 每次轉賬前,逐位核對完整地址
坐擁數十億美元贓款的攻擊者,在被盜後幾分鐘內同樣成為地址投毒的目標。提現恢復後,使用者集中轉出資產時,交易記錄中同樣可能混入首尾相同的仿冒地址。轉賬前應逐位核對完整地址,避免直接從歷史記錄中複製;大額轉賬先做小額測試,確認到賬後再轉出餘額。
3. 凍結要搶在兌換之前,追蹤要盯住迴流節點
USDT、USDC 被盜後存在凍結機會,但視窗期以分鐘計算;一旦被換成 ETH、TRX、BTC 等沒有發行方的資產,凍結途徑基本失效。本案波場資金在拆分後又經 SunSwap 換回 USDT、透過 USDT0 跨回以太坊,並流向與交易所有充值往來的閃兌和承兌地址,這些節點重新出現了可凍結資產和可協查的交易所賬戶。個人使用者遭遇被盜後,應第一時間儲存交易雜湊和相關錢包地址,委託專業機構並報案,儘快啟動鏈上追蹤,在資金被兌換、混幣或跨鏈之前,以規範的調查報告向穩定幣發行方和相關交易所申請凍結。德爾泰可提供鏈上追蹤、資金流向分析與證據報告等服務。
凍結鍵按得再快,也快不過一個提前演練了 18 小時的攻擊者;能把損失追回來的,是盯住每一個迴流節點的耐心。
如需案件諮詢或合作溝通,可透過官方 X 賬號 @delta_team_hk、官網 deltacapitalhk.com 或公眾號後臺留言聯絡我們。
附錄 關鍵地址與交易
表 9 關鍵地址(完整)
| 角色 | 鏈 | 地址 |
|---|---|---|
| Binance 14 熱錢包 | ETH | 0x28C6c06298d514Db089934071355E5743bf21d60 |
| 攻擊觸發與授權提交地址 | ETH | 0x7C8601d4645B93CEA45F71e118a729332e6b5Ca0 |
| EIP-7702 委託合約 | ETH | 0x63e842B054bd624a465454D533c33F573e9C6fAe |
| 攻擊者主地址(ETH / Arbitrum) | ETH | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
| 存放地址① | ETH | 0x8532FA14ACAf483729C449b8458aedDb900543D4 |
| 存放地址② | ETH | 0xc887aF690E0301CD4edBbCe8F8d31b4EC65B286A |
| 存放地址③ | ETH | 0x897C80d1a9729E94460e2Bd93178bD5215158DF3 |
| 存放地址④ | ETH | 0x54401f80Da97893a15D43566184635B6674BC942 |
| 存放地址⑤ | ETH | 0x79e70d139fC05AA75F75611fDF2680E9952B544A |
| 存放地址⑥(新) | ETH | 0x03b0eE5d82990cFF1bDa48651AC3e436d1a020ea |
| Aave 借款地址 | ETH | 0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639A |
| Arbitrum 中轉地址 | ARB | 0x3e2bf1ac6bf0934bbba6456c341c2ecbced632d5 |
| 原 TRX 存放地址 | TRON | TSpe5HC3PRD2svJcr1YoGszhHk2mtkyZ8A |
| TRX 拆分地址 | TRON | TRBdWqHnDVSZCVGfgHdKFLQPirQcA2PRki |
| TRX 新存放地址 A | TRON | TKkH2vH6kyi2QKcMbqym53WMuvdd1xvw6K |
| TRX 新存放地址 B | TRON | TJajtPqDqUGh1Sr1j8ugHoSXBVpaFLLHKT |
| TRX 新存放地址 C | TRON | TCBAz7itvtX5CjBzVMPQdrbwQLN63ao1fk |
| TRX 新存放地址 D | TRON | TL2F4GhnaFVZBZPncHYjwfYZFW44NcfVwj |
| TRX 中轉地址 | TRON | TAk1xJNWuBYvJHLsUiBFLeuK6xvpQUFYP5 |
表 10 關鍵交易
| 時間 | 鏈 | 交易雜湊 | 內容 |
|---|---|---|---|
| 04:20:59 | ETH | 0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b | EIP-7702 授權(50 個) |
| 04:24:23 | ETH | 0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3 | sweep,64 種代幣 + ETH |
| 08:10:35 | ETH | 0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209 | 撤銷委託 |
| 04:30:34 | ARB | 0xa18e57027dae90de066ac093bbb4ae3d63598accbe5175cdf4195c686462edff | 7,456 萬 ARB 轉入主地址 |
| 08:18:20 | ARB | 0x75e81a231a86e26a61e22dd2e6521504873a71a7ac1b2143c06e52796ceeedb6 | 0x65 交易,ARB 轉入凍結地址 |
| 18:15:21 | TRON | 9d0904db84e640d37e9fee8badef0883043db77f5bf9c87ca76e220e0c35c487 | TSpe5 → TAk1,1.2 億 TRX |
| 18:18:09 | TRON | 16585e9664a0e7e74d67caeba2ecdc9869ec9a84a287dc078a12d34ca078c0d1 | TSpe5 → TL2F,1.2 億 TRX |
| 18:18:42 | TRON | 037428516b343a326157ae75495ad3227b43e4a4cb0c8c3837e849d7a18d556e | TSpe5 → TCBA,1.2 億 TRX |
| 18:19:24 | TRON | 3db47d891cc211c300f9ba1aec264bfca8f9e32fbe220c411f30789a31ac8370 | TSpe5 → TJaj,1.2 億 TRX |
| 18:20:18 | TRON | aff887c4be7cd52eb8905899fc9596eaaf9c49dea59129519ce25d7c69762334 | TSpe5 → TKkH,1.582 億 TRX |
| 18:20:48 | TRON | 0ae2b5a4e1c8849d09e16db5a4dd9d90f7224c3b996a80ccad113bd5b81acd39 | TAk1 → TRBd,1.2 億 TRX |
宣告
本文為 [德爾泰 Delta] 原創或編譯。未經授權,禁止轉載或摘編。如需轉載,請後臺留言聯絡我們。
本報告根據公開資訊和鏈上資料整理,鏈上資料截至 2026 年 10 月 30 日 20:00(北京時間),此後資金可能繼續變動;以太坊、波場與 Arbitrum 為德爾泰逐筆核對範圍,比特幣網路約 1.8 萬枚 BTC 及 XRP 等其他鏈的資金去向引用第三方統計,未納入 13.4 億美元的統計;波場拆分、兌換與跨鏈迴流的詳細路徑資料截至 18:10;資產價格按 20:00 前後 CoinGecko 報價計算;Arbitrum 轉出地址 0xB38e…891D 的身份為德爾泰根據鏈上行為所作判斷;攻擊者身份為 TRM Labs、ZachXBT 等機構與分析人士的判斷,尚無執法機構認定;兌換池、成交合約、Aave、SunSwap、USDT0 及各類兌換服務為公開協議或服務,僅表示資金經過,不代表相關方參與;EIP-7702 授權的鏈上分析只能說明簽名與執行情況,無法據此認定私鑰是否洩露;事件原因、損失金額與賠付安排以幣安及相關方正式披露為準;文中地址標籤為德爾泰根據鏈上行為所作的描述,不構成對任何個人或機構的認定;本報告不構成任何投資建議、交易建議或收益承諾。
資料來源
Binance 官方 X(@binance、@binancezh、@BinanceHelpDesk)、CZ(@cz_binance)、何一(@heyibinance)、Tether CEO Paolo Ardoino(@paoloardoino)、Circle CEO Jeremy Allaire(@jerallaire)、Ripple 高管 Jack McDonald(@_JackMcDonald_)、Arbitrum 官方(@arbitrum)、ZachXBT(@zachxbt)、餘弦(@evilcos)、Arkham(@arkham)、Chainalysis(@chainalysis)、Lookonchain(@lookonchain)、Spreek(@spreekaway)、Conor Grogan(@jconorgrogan)、Watcher.Guru(@WatcherGuru)、吳說(@wublockchain12)、Ai 姨(@ai_9684xtpa)、慢霧 MistTrack;TRM Labs 事件分析;路透社、彭博社報道;Aave 治理論壇 LlamaRisk 披露;GCSA 全球網路安全聯盟獨立取證報告;以太坊鏈上資料(Blockscout,含 Tether、Circle 合約黑名單事件)、波場鏈上資料(TronGrid)、Arbitrum 鏈上資料(Arbitrum One RPC);價格資料(CoinGecko)。
關於我們
德爾泰是一家專注於區塊鏈法證分析、鏈上追蹤、SOW/SOF/KYT分析以及合規諮詢溝通的安全專業機構。
團隊由持證法律專家與資深鏈上資料工程師組成,為全球有需求的客戶提供平臺賬戶解限支援、被盜被騙資產追蹤與追回、鏈上調查與證據報告、案件材料與跨境協作、錢包恢復與安全支援(後臺留言獲取專業支援)。
Delta&Capital: Restoring Liquidity, Preserving Value.
德爾泰:修復流動性,保全資產價值。
下載報告
簡體中文原版與完整英文版 PDF 均可直接下載。證據截圖和鏈路圖保留原始內容,英文版提供英文圖註。